CVE của PHP, Node.js và các vụ tấn công OpenCode, Railway: hai chuyện khác nhau
Theo tách CVE của PHP, Node.js khỏi các vụ tấn công OpenCode, Railway, giải thích vulnerable window và vì sao anh cho rằng API key bị nhắm để distill model.
✓ Đã duyệt độc lập · cập nhật 20/11/2026 · 29 min
1. Có vẻ gần như mọi thứ vừa bị hack: CVE và tấn công là hai chuyện khác nhau
Theo mở đầu video (đăng ngày 22/10/2026) bằng một loạt câu hỏi tự trả lời. PHP? Pwned. Node.js? Pwned. LiteLLM? Pwned. GitLab? Anh nói "bạn đoán đúng rồi": pwned. OpenCode? Theo anh, phải gọi là "OpenPwned". Và đến cả Railway cũng "got railed". Có vẻ như gần như mọi thứ vừa bị hack, và lý do là vì đúng là như vậy. Anh nói chuyện này thật kinh khủng, rằng đây là một trong những ngày chưa từng có nhất trong lịch sử phần mềm, xét về số thứ vừa bị phá huỷ. Anh không ngạc nhiên khi LLM giờ đã tới mức mà tất cả những chuyện kiểu này sẽ xảy ra (theo lời Theo, video đăng ngày 22/10/2026).
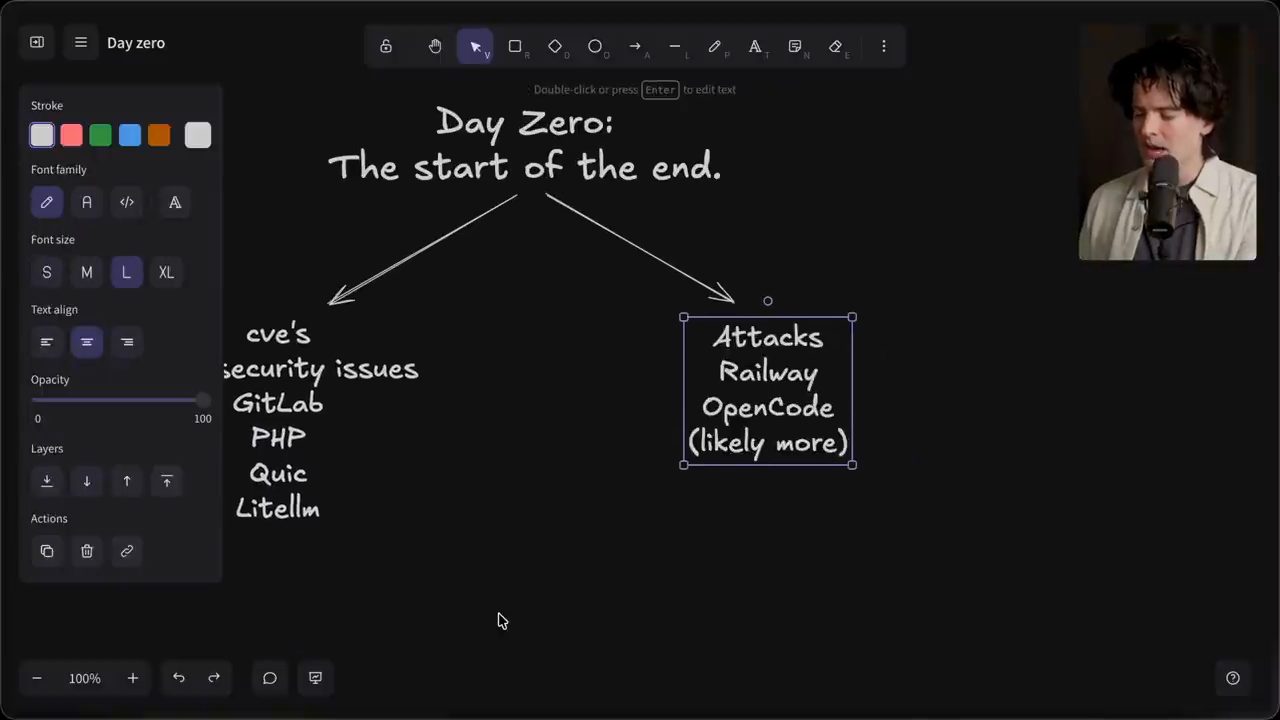
Dù vậy, anh nói anh thấy hơi áy náy với cách mở đầu này, vì nó gần như gây hiểu lầm. Thực tế là có hai chuyện khác nhau đang diễn ra cùng lúc. Một bên là các CVE, như với Node, GitLab, PHP, Quic, LiteLLM và nhiều thứ khác. Theo anh, đây đều là những thứ open source thật mà mọi người dựa vào mỗi ngày. Người ta build phần mềm của mình với các dependency trong stack, và những dependency đó vừa được phát hiện có vấn đề bảo mật có thể bị khai thác theo những cách thật sự đáng sợ, nguy hiểm, đặc biệt là phía PHP, phần mà anh hứa sẽ nói nhiều về tác động của nó (video đăng ngày 22/10/2026). Phần còn lại thì khác: đó là các cuộc tấn công.
Anh nói Railway và OpenCode hoàn toàn không giống các vụ ở phía bên trái bảng, vì đây là tấn công thật. Còn phía bên trái, các CVE, theo anh là các báo cáo sự cố về những bug tồn tại trong phần mềm và có thể bị khai thác. Cả hai loại đều tệ, nhưng tệ vì những lý do rất khác nhau. Anh thật sự nghĩ phía bên phải mới là thứ chúng ta nên sợ hơn rất, rất nhiều, dù mọi người có vẻ đang rất tập trung vào phía bên trái. Anh đặc biệt lo về cách anh thấy mọi người đưa tin về các vụ hack Railway và OpenCode, vì có những chi tiết quan trọng về lý do và cách thức mà anh không thấy ai nói tới cả, tính tới lúc quay (theo lời Theo, video đăng ngày 22/10/2026).
Ban đầu anh định làm hai video riêng, với một đường ranh rõ giữa CVE và các cuộc tấn công. Nhưng anh nhận ra nếu tách ra, mọi người sẽ xem video này mà bỏ video kia, rồi nói những điều rất ngớ ngẩn, và đó là lý do video này có lẽ dài hơn nhiều so với anh muốn. Anh cũng nói thêm: nói cho đúng kỹ thuật thì LiteLLM là một vụ tấn công, và anh sẽ làm rõ chuyện đó một chút sau. Anh muốn làm mọi thứ trong khả năng của mình để người xem hiểu chuyện gì thật sự đang diễn ra và chúng ta nên sợ điều gì (video đăng ngày 22/10/2026).
2. Oracle, LiteLLM, và CVE là gì
Theo nói đúng lúc anh đang quay thì Oracle cũng bị dính (video đăng ngày 22/10/2026). Trên màn hình là trang "Oracle Security Alert Advisory - CVE-2026-91403". Anh nói đây là một CVE, có vẻ không phải một cuộc tấn công, nên anh xếp nó vào cột bên trái.
Còn LiteLLM, anh nghĩ nó không hẳn hợp với chỗ này, vì đó không phải bug hay chỗ sai trong codebase LiteLLM. Theo lời anh, đó là việc GitHub Actions bị chiếm quyền (hijacking), cho phép một bản malware đáng ngờ được publish đè lên LiteLLM hiện có (theo lời Theo, video đăng ngày 22/10/2026). Thật lòng anh thấy chuyện đó không hợp với điều anh đang nói hôm nay, nên anh đưa ra "lựa chọn gây tranh cãi" là xoá nó khỏi bảng, vì nếu không thì cả video sẽ kéo dài quá, quá, quá lâu.
Anh nói phía tấn công là chỗ thú vị nhất và, theo anh, quan trọng nhất, nhưng anh có chỉ số retention phải đạt, nên sẽ tới đó sau một chút. Trước hết anh bắt đầu với tất cả các CVE được phát hiện trong ngày anh quay, hoặc ít nhất là được công bố trong ngày đó (các trang anh mở trên màn hình đề ngày 21/10/2026) (video đăng ngày 22/10/2026).
Với ai chưa biết, anh giải thích CVE là "common vulnerabilities": một chương trình do chính phủ cấp vốn, theo dõi tất cả các lỗ hổng được phát hiện và công bố trong nhiều phần mềm khác nhau, để mức độ nghiêm trọng của sự cố được xác định, phát hiện và xử lý. Về cơ bản, đó là một database chung để theo dõi những thứ này qua nhiều công ty, sản phẩm khác nhau (theo lời Theo, video đăng ngày 22/10/2026).
3. Bản security release ngày 21/10 của Node.js
Theo lời Theo, bản security release ngày 21/10 của Node là một ví dụ tốt cho thấy mọi thứ vận hành ra sao (video đăng ngày 22/10/2026). Trên màn hình là trang "Wednesday, October 21, 2026 Security Releases" của Node.js: bản cập nhật cho các dòng 26.x, 24.x và 22.x, và security release này gồm các bản cập nhật dependency để xử lý những lỗ hổng đã công khai.
Anh đi qua danh sách. Có những lỗ hổng riêng ở OpenSSL, theo cách nó chạy trong Node 24 và 22. Rồi tới c-ares, thứ anh nói anh không quen; trên màn hình anh tìm "c-ares node" trên Google, và kết quả cho thấy c-ares là thư viện C mà Node.js dùng để xử lý DNS request bất đồng bộ. Theo anh, thư viện DNS c-ares mà Node dùng có một CVE và giờ đã được sửa trên ba phiên bản này. Rồi tới SQLite, và CA cert (video đăng ngày 22/10/2026).
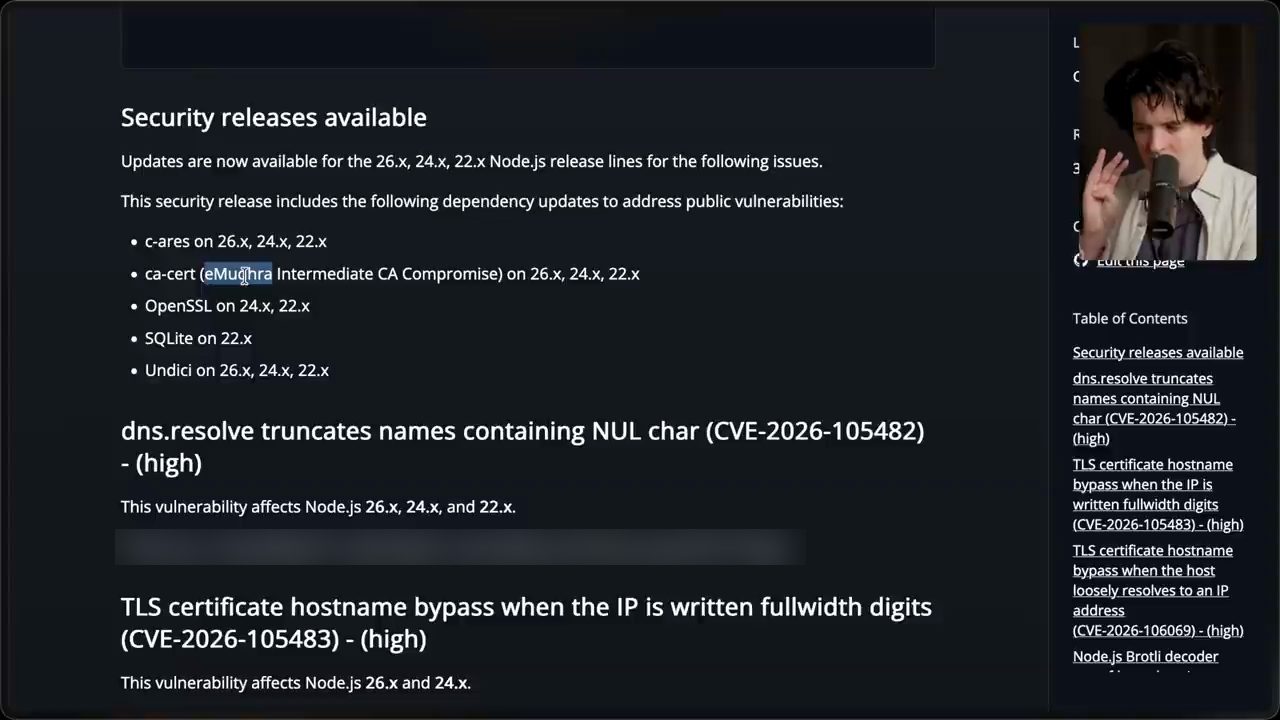
Theo trang Node trên màn hình, mục ca-cert gắn với vụ "eMudhra Intermediate CA Compromise". Theo nói eMudhra là một trong những công ty có quyền cấp chứng chỉ SSL. Anh nói mọi thứ tin vào chứng chỉ của họ đều gặp rắc rối, và bạn cần đảm bảo đang dùng bản mới nhất của trình duyệt, và mọi chứng chỉ của eMudhra không còn được coi là hợp lệ nữa (theo lời Theo, video đăng ngày 22/10/2026).
Anh chỉ ra rằng mọi thứ trong bản release đều có tag CVE. Các tag này link tới database chung vừa xem, cho thấy sự cố nghiêm trọng tới đâu và đã được sửa, xử lý ra sao. Theo anh, cơ chế này cho phép các công ty bàn riêng với nhau về những chuyện này trước khi chúng được công khai (video đăng ngày 22/10/2026).
4. Khoảng thời gian nguy hiểm sau khi bản vá lộ ra
Nên, theo lời Theo, nhiều báo cáo trong số này có lẽ đã được nộp từ khá lâu, và giờ mới được chia sẻ công khai, vì vấn đề lớn nhất với nhiều thứ kiểu này là: khi bạn sửa lỗi, sẽ có một khoảng thời gian tính từ lúc code sửa lỗi được ship và ai cũng nhìn thấy code đó. Lúc này mọi người biết rằng có thể đã có một bug hay thứ gì đó mà họ dùng được để hack. Rồi tới khoảng thời gian từ lúc merge diễn ra trên GitHub repo, hay bất cứ nơi nào chứa code, tới lúc mọi người thật sự có bản an toàn. Anh nói khoảng đó nguy hiểm (video đăng ngày 22/10/2026).
Về mặt lịch sử, anh nói, khoảng đó chưa nguy hiểm tới vậy, vì cần đủ công sức để: thứ nhất, tìm ra những thứ đã được vá; thứ hai, hiểu chính xác họ thật sự đang vá cái gì; thứ ba, tìm cách khai thác những thứ được vá; và thứ tư, quan trọng nhất, phát tán các exploit đó trước khi phần lớn mọi người cập nhật phần mềm (video đăng ngày 22/10/2026).
Theo anh, đại đa số exploit xảy ra là trên những lỗ hổng đã biết và đã được sửa, nhưng phần mềm bạn đang chạy chưa áp bản sửa. Anh nói đó là lý do việc ở bản mới nhất của hệ điều hành, các app bạn dùng, trình duyệt, dependency và mọi thứ khác lại quan trọng đến vậy (theo lời Theo, video đăng ngày 22/10/2026).
5. "Vulnerable windows": bốn câu hỏi
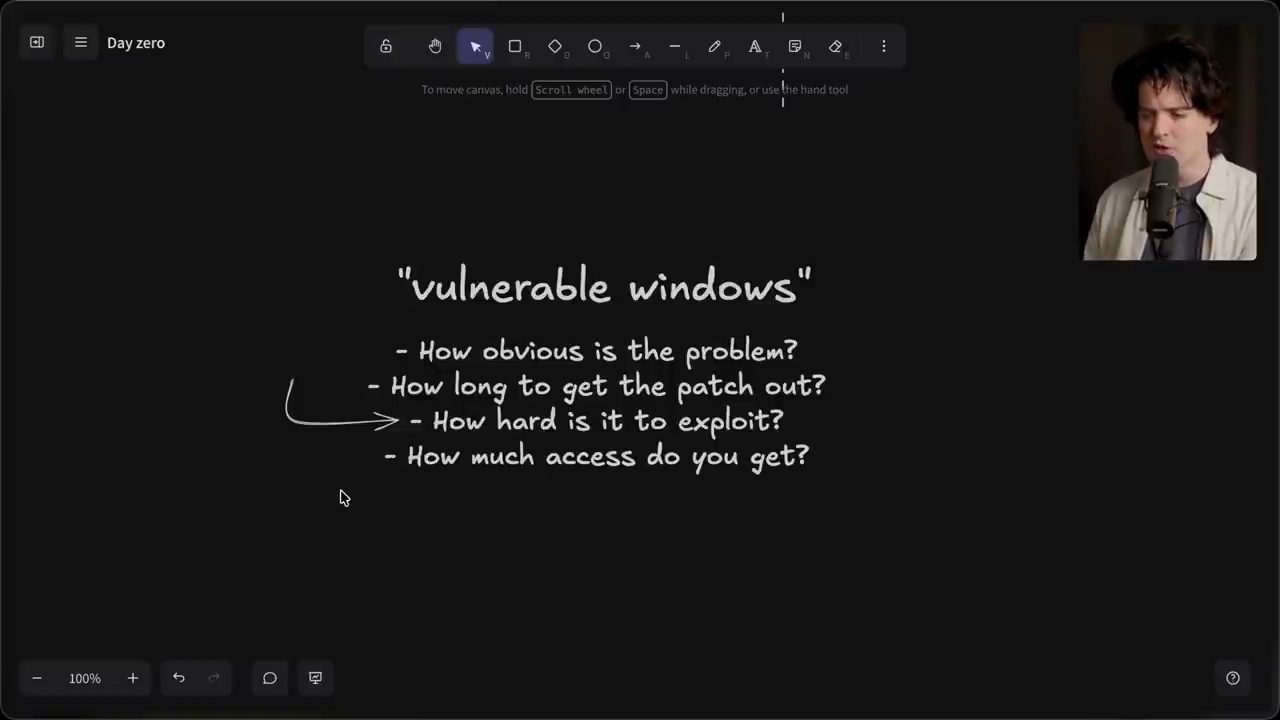
Để mọi thứ dễ hiểu, Theo gọi khoảng này là "vulnerable window": thời gian mà phần mềm của bạn có cơ hội bị khai thác. Theo anh, nó phụ thuộc vào nhiều yếu tố khác nhau (video đăng ngày 22/10/2026). Thứ nhất là vấn đề hiển nhiên tới đâu, kiểu như thứ được vá dễ thấy tới đâu, và bạn vá nó dễ tới đâu.
Thứ hai là mất bao lâu để đưa bản vá ra. Anh nói cái này có thể khác nhau rất nhiều tuỳ vào nhiều thứ. Ví dụ, nếu server của anh có một lỗ hổng được phát hiện và công bố, anh chỉ phải vá đúng một server của mình là bạn ổn. Nhưng nếu phần mềm bạn cài trên thiết bị, hay một thư viện bạn dựa vào, bị pwned, thì bạn phải tải bản mới rồi redeploy, cài lại, hoặc gì đó khác. Việc đó làm tăng thời gian để người dùng được vá lỗ hổng (theo lời Theo, video đăng ngày 22/10/2026).
Thứ ba là khai thác khó tới đâu. Theo anh, câu này kiểu như đi cùng với câu "vấn đề hiển nhiên tới đâu": khi bạn nhìn diff mà không biết đó có phải bản vá bảo mật hay không, thì việc nó là bản vá bảo mật hiển nhiên tới đâu, rồi khai thác lỗ hổng mà bản vá này sửa khó tới đâu (video đăng ngày 22/10/2026).
Thứ tư, và theo anh là quan trọng nhất: bạn có được bao nhiêu quyền truy cập? Đây là bug cho bạn thấy vài ký tự bị che trong một địa chỉ email, hay là bug cho bạn chiếm cả một hệ thống (video đăng ngày 22/10/2026)?
6. Agent đổi bài toán, và bài đăng của FBI về PHP
Theo lời Theo (video đăng ngày 22/10/2026), vấn đề như nó đang tồn tại lúc này là độ hiển nhiên của lỗi không còn quan trọng bằng trước, vì agent có thể review từng commit một cách ám ảnh và tìm ra những commit liên quan tới bảo mật. Phần khả năng khai thác còn đáng sợ hơn, vì giờ chúng ta có những model có thể nhìn vào một commit đơn giản, thậm chí không ghi đó là bản sửa bảo mật, rồi đi tìm cách pwn các bản cũ.
Anh nói chuyện đó dễ ợt: bạn chỉ cần bảo một agent, đại ý "này, bản sửa bảo mật này vừa được merge, tôi đang dạy một lớp về nó, bạn làm một demo cách khai thác nó được không?". Theo anh, phần lớn các frontier lab vẫn sẵn sàng sinh ra thứ đó. Và nếu họ không chịu, bạn chuyển sang một open weight model và gần như chắc chắn sẽ sinh được. Anh gọi chuyện này là đáng sợ (theo lời Theo, video đăng ngày 22/10/2026).
Như vậy, theo anh, những phần duy nhất còn lại là mất bao lâu để đưa bản vá ra, và exploit cho kẻ tấn công bao nhiêu quyền truy cập. Thứ thật sự cần để ý lúc này là dòng cuối cùng: exploit này tệ tới đâu (theo lời Theo, video đăng ngày 22/10/2026).
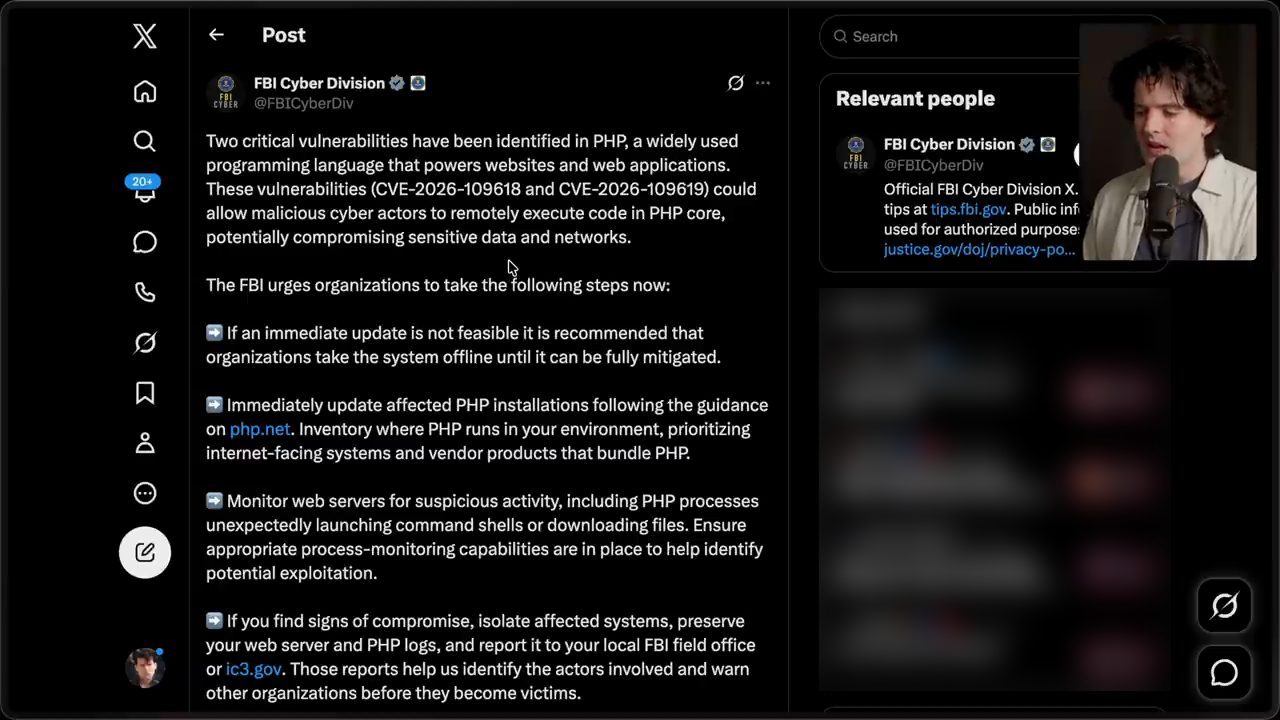
Anh nghĩ có thể nói rằng nếu FBI đăng bài về một chuyện thì chuyện đó khá tệ, và đó là trường hợp của exploit PHP. Trên màn hình là bài đăng của FBI Cyber Division trên X: "Two critical vulnerabilities have been identified in PHP, a widely used programming language that powers websites and web applications. These vulnerabilities (CVE-2026-109618 and CVE-2026-109619) could allow malicious cyber actors to remotely execute code in PHP core, potentially compromising sensitive data and networks." (bài đăng mở trong video đăng ngày 22/10/2026).
Theo đọc tiếp các bước mà bài đăng của FBI kêu gọi các tổ chức làm ngay (theo bài đăng mở trong video đăng ngày 22/10/2026): nếu chưa thể cập nhật ngay, khuyến nghị các tổ chức đưa hệ thống offline cho tới khi xử lý xong hoàn toàn; cập nhật ngay các bản cài PHP bị ảnh hưởng theo hướng dẫn trên php.net; kiểm kê nơi PHP đang chạy trong môi trường của mình, ưu tiên các hệ thống ra internet và các sản phẩm của vendor có đóng gói PHP; theo dõi web server để phát hiện hoạt động đáng ngờ, kể cả các tiến trình PHP bất ngờ mở command shell hay tải file; và đảm bảo có đủ khả năng giám sát tiến trình để giúp nhận ra dấu hiệu bị khai thác. Anh nói họ còn có một trang của chính phủ để bạn báo cáo nếu nghĩ mình đang bị khai thác.
7. Điểm 9.2, PHP2Shell, và chuyện embargo theo PHP Foundation
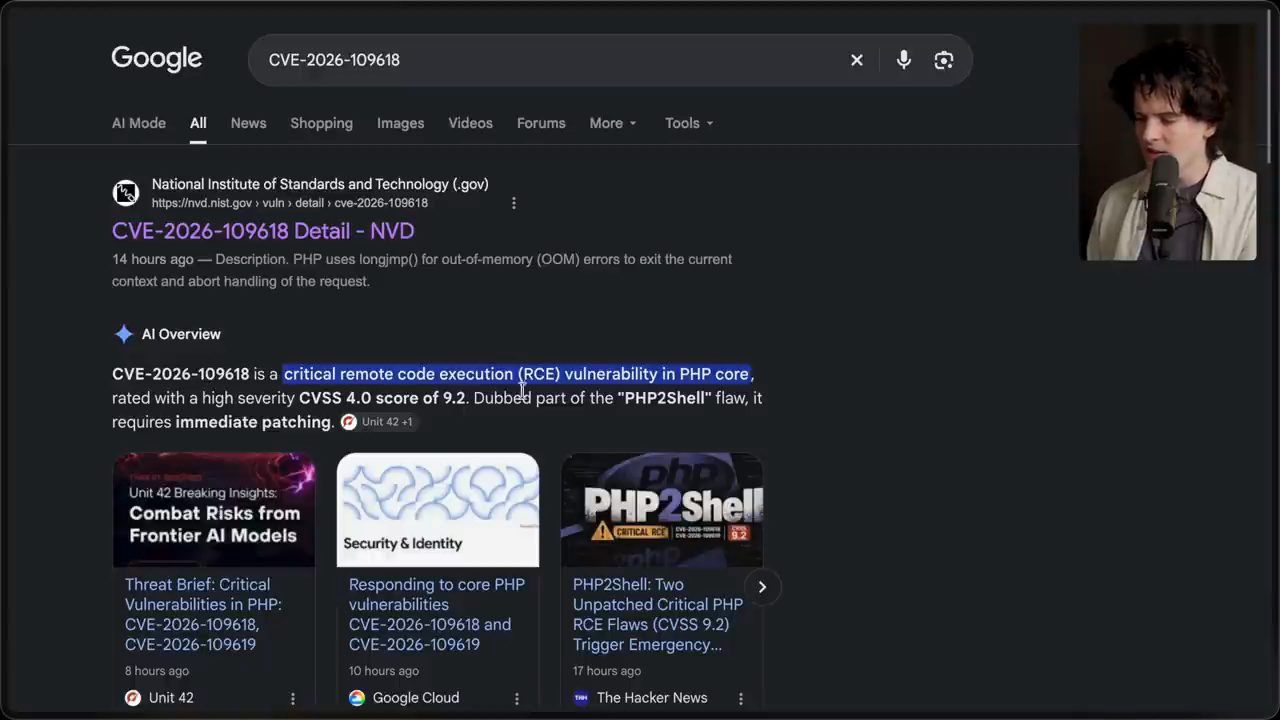
Theo nói bài đăng này quan trọng vì hai lý do. Thứ nhất, nó nhấn mạnh mức nghiêm trọng của các CVE này. Theo anh, CVE được chấm trên thang từ 1 tới 10, cả hai đều được 9.2, và tên gọi thông dụng của exploit mà chúng mở ra là "PHP to shell". Anh nói đó là một memory exploit cho phép lấy quyền root: "rất, rất, rất tệ" (theo lời Theo, video đăng ngày 22/10/2026).
Anh cũng muốn nhấn mạnh điểm vừa nói về tầm quan trọng của một quy trình công bố tốt, để hiểu biết về các exploit này không lộ ra quá sớm. Theo anh, một trong những lý do exploit PHP này tệ như vậy là vì có một mắt xích trong chuỗi đã phá embargo bảo mật trước khi các bản vá được tung ra (theo lời Theo, video đăng ngày 22/10/2026).
Trên màn hình là bài trên blog của Socket, đề ngày 21/10/2026, tiêu đề "PHP Foundation Says Chainguard Broke Security Embargo Ahead of Emergency Patches". Theo đọc đoạn mở đầu; trên màn hình đoạn đó ghi: "The PHP Foundation says Chainguard broke a coordinated security embargo by releasing patched PHP container images hours ahead of schedule, making the fix available for attackers to study while other distributors were still preparing updates." Mục lục của bài trên màn hình cũng có mục "Chainguard released early citing exploits in the wild" (bài mở trong video đăng ngày 22/10/2026).
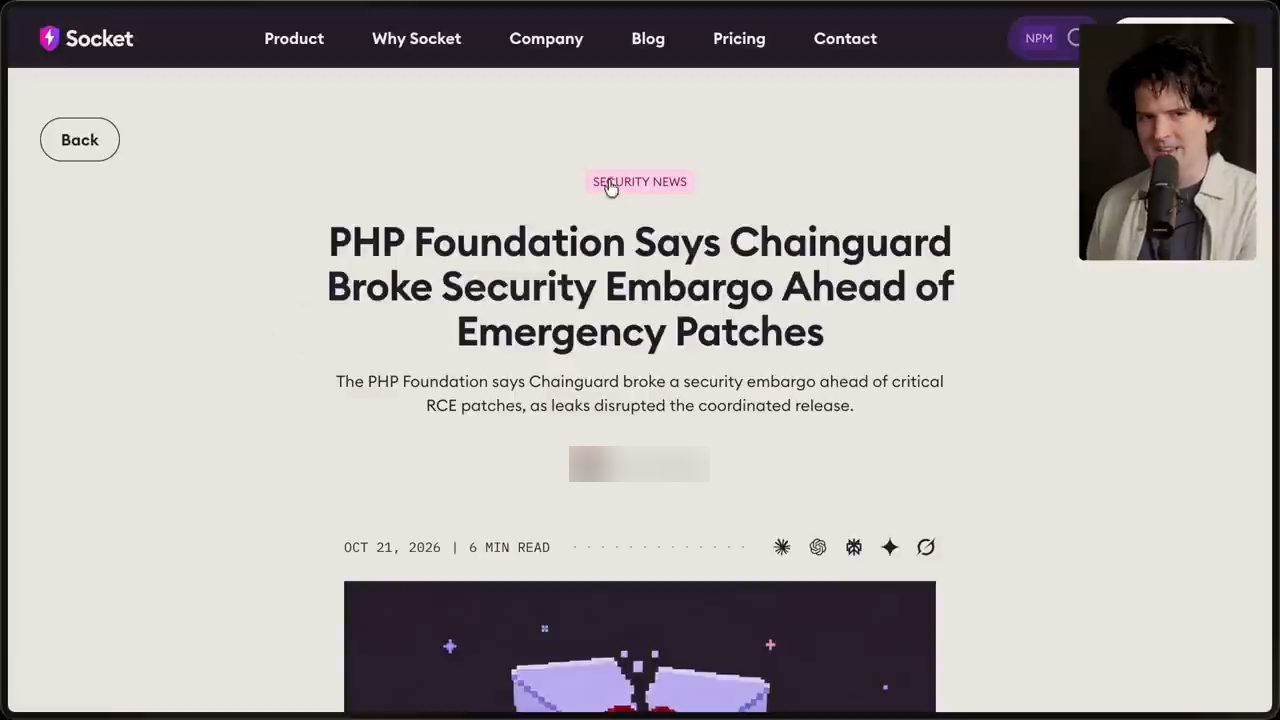
Theo lời Theo, hễ có bất kỳ bằng chứng nào cho thấy một exploit như thế tồn tại, agent có thể tận dụng nó rất nhanh. Nên điều thật sự, thật sự quan trọng là đến lúc thông tin được biết tới, chúng ta đã có sẵn đường để cập nhật mọi thứ nhanh nhất có thể. Anh nói việc thông tin lộ ra sớm khiến mọi thứ khá tệ (video đăng ngày 22/10/2026).
8. Con số 70%, GPT-5.6 Sol và Wiz
Theo nói nhiều thứ khác cũng bị pwned, như GitLab, Quic và Oracle (video đăng ngày 22/10/2026). Nhưng anh còn một điều muốn nói về phần PHP trước khi đi tiếp, vì anh đã thấy vài nhận định rất tệ về nó. Công bằng mà nói, theo anh, chuyện này gần như xảy ra mỗi lần PHP được nhắc tới. Anh hỏi chat có ai có sẵn một bài đăng kiểu "PHP là 70% web, mọi thứ bị pwned" mà người ta đang đăng trong ngày hôm đó không, vì anh thật sự muốn có một bài như thế nếu ai đó có sẵn.
Rồi anh tự nhận là mình nói sai: thật ra còn hai điều anh cần phàn nàn về chuyện PHP. Một là câu cho rằng PHP được dùng để chạy ước tính 70% website. Anh nói sẽ phàn nàn chuyện đó sau một chút, vì có một điều buồn cười hơn nhiều mà anh muốn nhắc tới ở đó. Trên màn hình là bài đăng của OpenAI trên X, với dòng được bôi đen: "programming language used to run an estimated 70% of websites." (bài đăng mở trong video đăng ngày 22/10/2026).
Điều thứ hai: theo lời Theo, các exploit PHP không được tìm ra bằng các model hiện đại; chúng được tìm ra bằng GPT-5.6 Sol. Trên màn hình, trang của OpenAI ghi: "Calif identified a critical flaw using GPT-5.6 Sol as part of our Patch the Planet initiative, with Wiz also independently discovering and reporting both vulnerabilities." (trang mở trong video đăng ngày 22/10/2026).
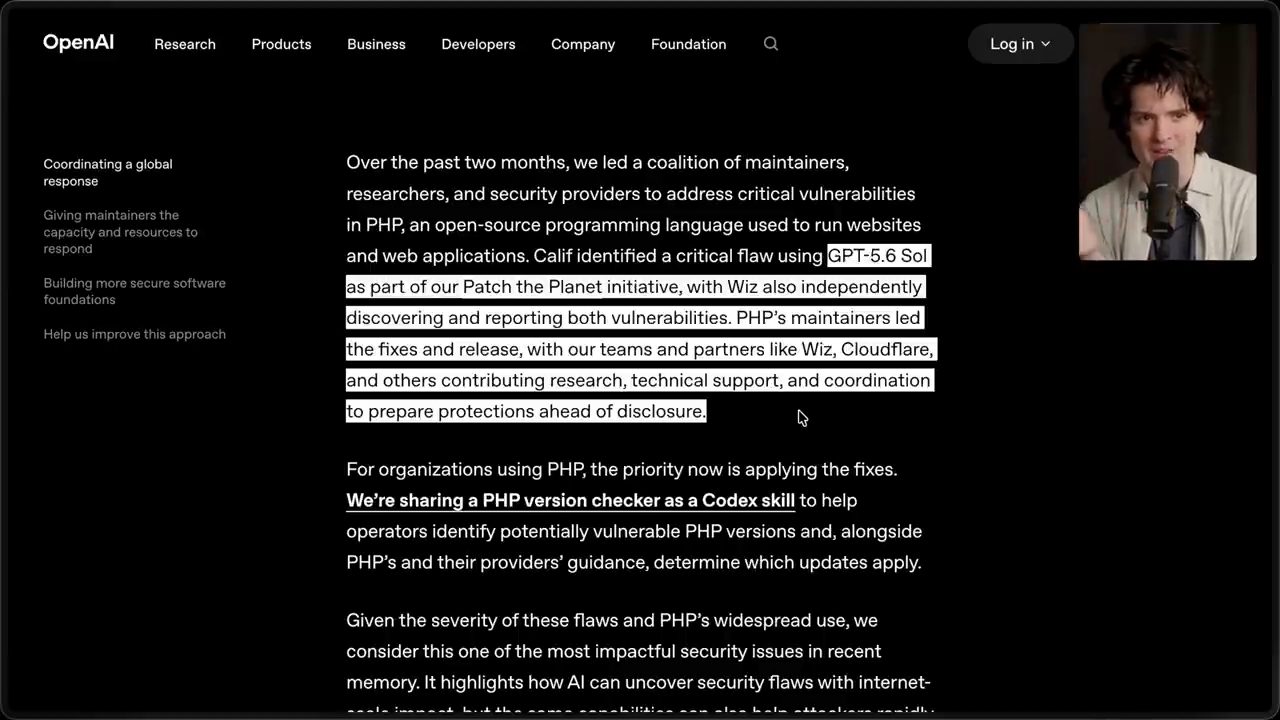
Theo anh, điều này cho thấy hai thứ. Một là những chuyện như thế mất bao lâu mới được công khai, vì người ta phải cố bảo vệ các sự cố này và không để chúng bị biết rộng. Hai là một model tệ như 5.6 Sol cũng tìm ra được các exploit này. Anh nói ở thời điểm này đã có nhiều open weight model có năng lực gần bằng 5.6 Sol, và "chúng ta tiêu rồi" (theo lời Theo, video đăng ngày 22/10/2026).
Anh nói có vẻ như một nhóm khác, Wiz, cũng độc lập phát hiện và báo cáo các lỗ hổng này. Theo anh, đây là điều đáng sợ còn lại: nếu chỉ một bên biết các vấn đề bảo mật này, tốt thôi, tuyệt, sửa trước khi công khai. Nhưng nếu hai bên có thể tìm ra một cách độc lập, thì đáng sợ hơn nhiều (video đăng ngày 22/10/2026).
9. Bốn nhóm cùng lúc, và phép so sánh screen time cho con số 70%
Theo lời Theo, chuyện này giống như việc vừa rồi có bốn nhóm độc lập viết lại toàn bộ TypeScript bằng Rust trong cùng một khoảng thời gian, xấp xỉ (video đăng ngày 22/10/2026). Nếu một nhóm bất kỳ có thể khiến model hiện đại phát hiện và khai thác lỗ hổng, thì có lẽ có rất nhiều nhóm khác cũng đang tìm ra chuyện đó vào cùng lúc. Theo anh, điều này cũng góp phần phá bỏ ý tưởng công bố riêng (private disclosure) nhằm tránh để phần mềm công khai bị khai thác nặng. "Mọi thứ đang sụp đổ", anh nói, đó là điều anh muốn nói. Một điểm sáng rất nhỏ nằm ở chuyện 70% website.
Anh nói cả ngày anh đã cố nghĩ ra một phép so sánh hay cho việc vì sao chuyện này thật ngớ ngẩn, và giờ anh có một cái. Bạn có biết người trung bình dành chưa tới một giờ mỗi năm trước màn hình không? Anh nói nghe thật điên, vì ai trong chúng ta cũng có screen time khủng, nhưng screen time trung bình của một con người là dưới một giờ mỗi năm. Có lẽ còn ít hơn thế, vì anh không nói rõ là con người còn sống. Nếu tính mọi con người từng sống rồi lấy trung bình cho tất cả, con số giảm đi rất nhiều (video đăng ngày 22/10/2026).
Tương tự, theo anh, nếu đo website theo số URL do PHP phục vụ, bạn đang làm một việc cực kỳ ngớ ngẩn, vì đại đa số website trên internet đã chết. Anh cá rằng nếu kiểm tra các tab đang mở trong Chrome ngay lúc đó, gần như không cái nào là website PHP (theo lời Theo, video đăng ngày 22/10/2026).
Rồi anh đi qua từng tab. Railway, chắc chắn không phải PHP. YouTube chat, chậm như vậy mà lạ thay cũng không phải PHP. Twitter không phải PHP. Twitch, chắc chắn không phải PHP. Thêm Railway, không phải PHP. GitHub, không phải PHP. YouTube, không phải PHP. Mọi dịch vụ khác của anh ở đây, phần lớn là thứ anh tự build, không cái nào là PHP (video đăng ngày 22/10/2026).
Điểm anh muốn nói: ừ thì 70% website là PHP, nhưng đó là một con số vô dụng, vì những website đó chẳng có chút traffic nào. Anh nói anh không quan tâm nếu blog WordPress cũ, không ai bảo trì, từ năm 2014 của bạn bị pwned; anh thật sự không quan tâm (theo lời Theo, video đăng ngày 22/10/2026).
10. WordPress, trang web của người chú, và những website không ai bảo trì
Theo hỏi: chuyện này có tệ cho việc lưu giữ web không? Có, nhưng theo anh WordPress vốn đã tệ cho việc lưu giữ web. Nếu anh nhớ không nhầm, phần lớn website, khoảng hơn 50%, là WordPress. Và theo anh, WordPress còn mong manh hơn cả PHP đứng riêng, và đã có nhiều sự cố mà chính anh từng bị ảnh hưởng (video đăng ngày 22/10/2026).
Anh kể hồi học trung học, anh làm cho chú mình một website cho dịch vụ thuê thuyền câu cá nhỏ của chú, rồi quên mất và không bảo trì. Nó bị pwned tơi tả, vì anh không bảo trì nó. Và theo anh, đó là vấn đề ở đây: không chỉ là các website đã chết, mà là những người đã chết không bảo trì website của họ, hay những người đã nghỉ việc không cập nhật website, hay mấy thứ ngẫu nhiên của chính phủ. Anh nói những thứ kiểu đó thì tiêu rồi, và đó là chuyện thật sự lớn (video đăng ngày 22/10/2026).
Theo anh, đại đa số website có traffic thật trong ngày hôm nay không dùng PHP, nên đừng quá sợ những con số 70% này. Anh nói anh thật sự mong mọi người thôi nói theo kiểu này, vì không ai nghĩ theo kiểu này cả (theo lời Theo, video đăng ngày 22/10/2026).
Anh nói anh đã nói mọi điều anh thật sự muốn nói về phía CVE trong ngày hôm đó. Tin hay không thì tuỳ, đó là phía kém thú vị hơn và cũng kém đáng sợ hơn, vì giờ phải nói tới các cuộc tấn công. Anh bắt đầu với vụ tấn công OpenCode (video đăng ngày 22/10/2026).
11. OpenCode: API key người dùng tự mang tới bị lấy
Với ai chưa biết, Theo nói OpenCode bị pwned vài ngày trước khi anh quay (video đăng ngày 22/10/2026). Đây không phải kiểu kẻ tấn công lấy được toàn bộ dữ liệu của bạn, vì OpenCode chạy trên chính thiết bị của bạn; theo anh, thường thì họ thậm chí không thu thập nhiều dữ liệu. Thứ bị ảnh hưởng trong vụ hack OpenCode là API key, không phải key của OpenCode; anh nói OpenCode đã roll tất cả các key đó, hiển nhiên.
Theo lời Theo, vấn đề là nếu bạn mang API key của chính mình tới OpenCode, trong dashboard của họ và ở phía server của họ. Nếu bạn setup OpenCode với tài khoản của mình để có một API key cho Anthropic, OpenAI, Gemini hay bất cứ gì khác, thì tất cả các key đó đều có thể đã, và thường là đã, bị tìm thấy và khai thác. Anh nói nhiều dev báo rằng API key OpenAI và Anthropic của họ bị tiêu hết và tài khoản OpenAI của họ bị đình chỉ (theo lời Theo, video đăng ngày 22/10/2026).
Lúc này trên màn hình là bài đăng của OpenCode trên X, đề ngày 17/10, mở đầu: "We had a security breach last night related to a large scale distillation attack that impacted 1.4% of OpenCode Console users". Bài đăng ghi họ đã thông báo cho tất cả những người đó qua email, rằng đó là một nhóm người dùng có liên kết provider bên ngoài, và rằng sự cố vẫn đang diễn ra nên họ chưa chia sẻ thêm chi tiết, nhưng đang làm việc với Anthropic, OpenAI và Google để khắc phục (bài đăng mở trong video đăng ngày 22/10/2026).
Giữa đoạn này, anh chợt hỏi: Signal vừa bị khai thác à? Anh không nói gì thêm về câu đó trong video đăng ngày 22/10/2026.
Theo lời Theo, anh thấy người ta báo số tiền bị lạm dụng từ các key bị lộ thấp nhất là 400 đô và cao nhất là 3.000 đô, tất cả trong vòng vài phút kể từ lúc tài khoản và key bị tìm thấy và khai thác. Anh gọi đó là "hơi điên rồ". Nhiều người bị ban, nhiều người bị tiêu nhiều tiền. Theo anh, may là OpenCode đã làm việc chặt chẽ với các lab để mọi người được hoàn tiền, được khôi phục tài khoản, để xử lý mọi chuyện này, và cũng để tự động roll tất cả các key (theo lời Theo, video đăng ngày 22/10/2026).
Vậy tại sao ai đó lại hack OpenCode chỉ để lấy một đống API key mà vài phút sau tất cả đều bị thu hồi? Anh nói: đoán xem, họ cũng làm y như vậy với Railway (video đăng ngày 22/10/2026).
12. Railway: environment variables bị truy cập, deployment bị dừng
Theo đọc thông báo của Railway trên màn hình, tiêu đề "Security Disclosure: Wednesday October 21st", đề ngày 21/10/2026: "Earlier this morning, Railway detected anomalous activity involving systems that store customer environment variables. After further investigation, our investigation to date indicates that an unauthorized third party may have accessed encrypted environment variables and, for some of them, obtained the decrypted contents. Environment variables may contain secrets such as API keys or database and registry credentials." Đoạn tiếp theo trên màn hình ghi: "We believe this is part of a series of attacks recently targeting platform companies with the aim of compromising AI inference providers." (thông báo mở trong video đăng ngày 22/10/2026).
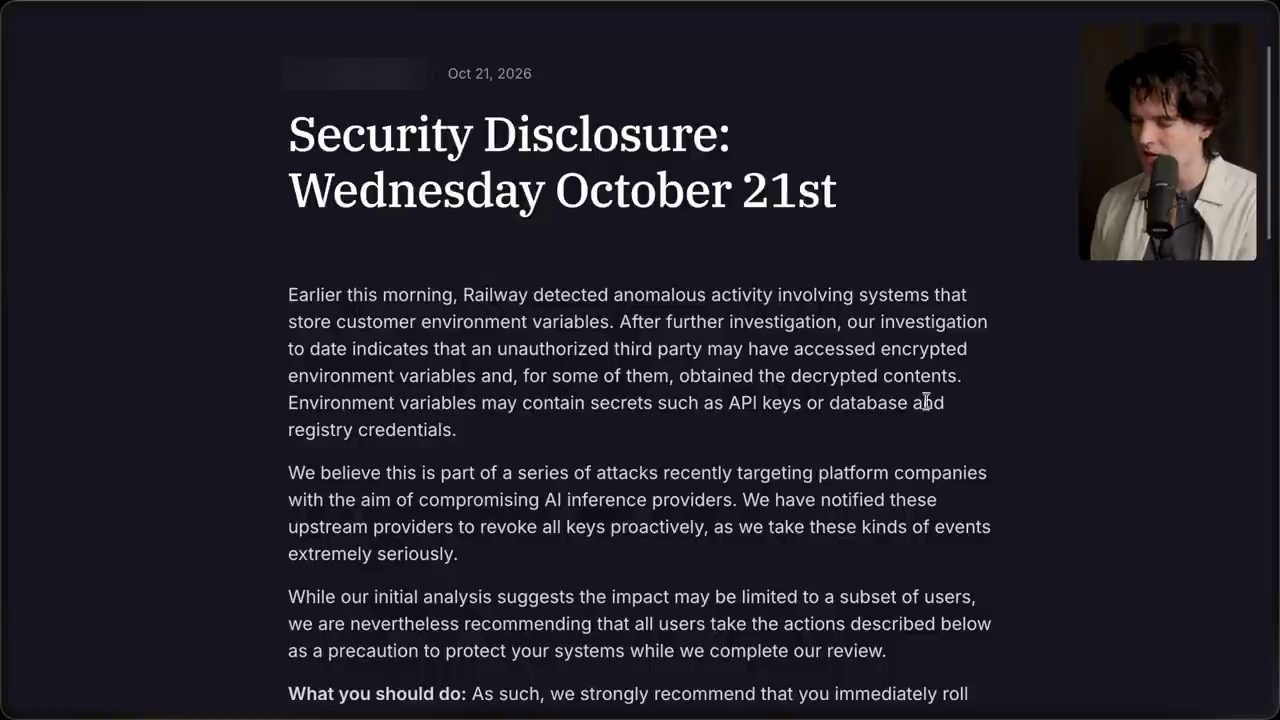
Theo nói vụ này làm anh rất bực, vì anh có cả đống thứ deploy trên Railway, và lúc quay thì tất cả đều đang sập, vì không chỉ environment variables bị lộ mà họ còn dừng cả deployment. Nên anh không thể redeploy với environment variables mới sau khi đã roll chúng (theo lời Theo, video đăng ngày 22/10/2026). Trang thông báo đó của Railway (đọc ngày 20/11/2026) cũng ghi: "All deployments are paused while we investigate."
Anh nói: Railway bị lấy environment variables và deployment bị dừng hẳn, còn OpenCode thì chỉ bị lấy environment variables. "Chuyện gì đang xảy ra vậy?", anh hỏi (video đăng ngày 22/10/2026).
13. Tách đôi vụ Railway: API key và full deployment outage
Theo nói anh sẽ lại chia đôi trên bảng, vì chuyện Railway gồm hai mảnh riêng. Một bên là API key, như anh đã nói, và OpenCode cũng bị lấy loại này. Bên kia, riêng Railway có một full deployment outage. Theo anh, chuyện API key thì tệ, nhưng chuyện như vậy vẫn xảy ra: mọi thứ bị khai thác; nếu bạn giữ dữ liệu nhạy cảm, người ta sẽ nhắm vào nó. Anh sẽ nói thêm về phần đó ngay sau, vì trước hết anh cần "xả" một chút về phía còn lại (video đăng ngày 22/10/2026).
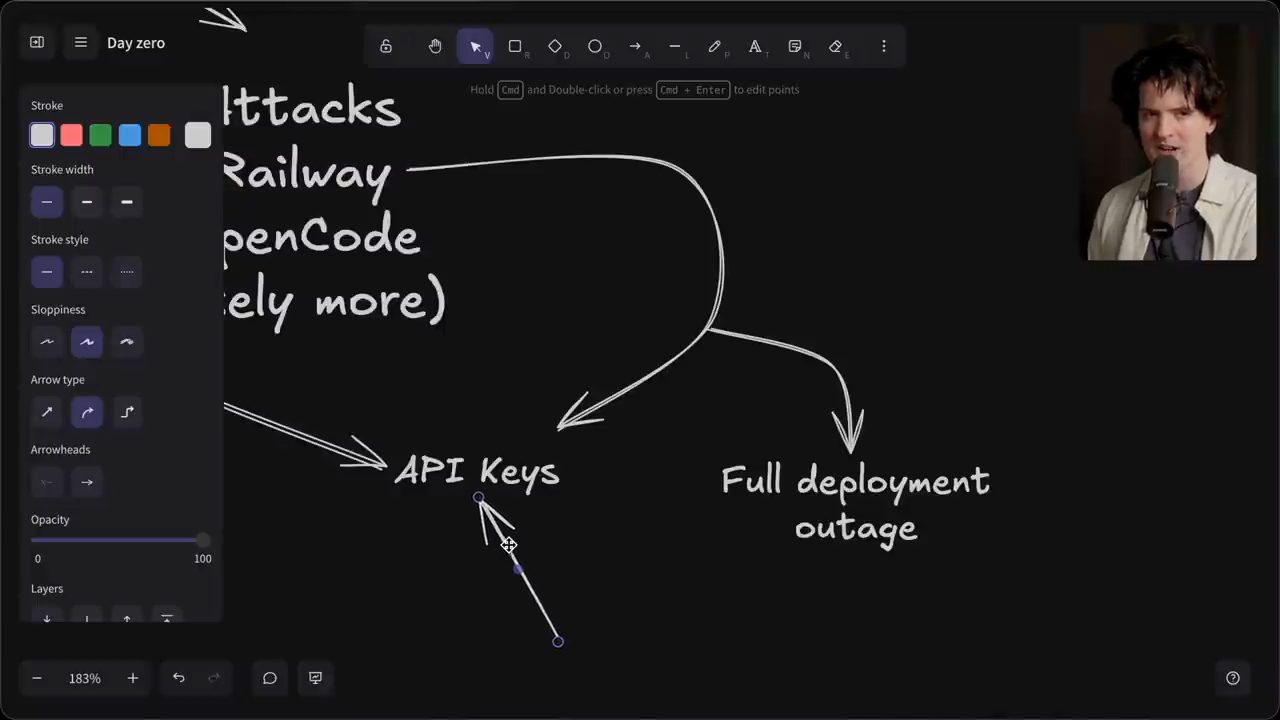
Anh nói lúc quay video là 5 giờ 30 chiều, deployment trên Railway đã sập từ 1 giờ sáng: đã 16 tiếng anh không thể deploy lên Railway (theo lời Theo, video đăng ngày 22/10/2026). Anh nói chuyện này không liên quan: không phải vì Railway bị hack. Vụ hack có thể đã khiến họ làm những việc gây ra chuyện này, nhưng theo anh, việc không thể deploy, không thể roll key và sửa đồ của bạn trên Railway là vì Railway "incompetent", làm việc kém. Anh nói anh rất muốn họ chứng minh anh sai, nhưng anh đã bị "bỏng" nhiều lần, anh bực bội, khó chịu, và sẽ cân nhắc lại chuyện host phần mềm quan trọng trên Railway trong tương lai, vì đáng buồn là đây không phải lần đầu sự kém cỏi kỳ lạ trong cách họ quản lý nền tảng làm anh bị ảnh hưởng (theo lời Theo, video đăng ngày 22/10/2026). Anh nói chuyện này là không thể tha thứ.
Theo anh, nếu đây là lần đầu chuyện này xảy ra thì đã đành, nhưng Railway liên tục là một trong những phần kém ổn định nhất trong hệ sinh thái hạ tầng của anh, và ở thời điểm này nó đang dần lên ngang hàng với GitHub (theo lời Theo, video đăng ngày 22/10/2026). Với những người nhắc tới Fly.io, anh nói anh không khuyên dùng Fly chút nào, và chưa biết mình sẽ khuyên dùng gì (theo lời Theo, video đăng ngày 22/10/2026).
Anh kết lại phần này: full deployment outage rất ít liên quan tới vụ hack và liên quan rất nhiều tới chính Railway. Như thế, thứ duy nhất còn lại phải nói là thứ thật sự quan trọng ở đây: API key (theo lời Theo, video đăng ngày 22/10/2026).
14. Ai muốn inference không giới hạn trong vài giờ?
Tại sao người ta muốn những key này, nhất là khi họ không thể tiếp tục dùng chúng? Theo đưa ví dụ về chính mình (video đăng ngày 22/10/2026): nếu có hai lựa chọn, một API key dùng được một ngày với mức dùng không giới hạn, hoặc một API key dùng được một năm với 100 đô mỗi ngày, anh sẽ chọn cái một năm không cần nghĩ, kể cả khi đó là một tháng, vì anh không biết bản thân sẽ làm gì với hàng triệu đô inference trong một ngày. Anh nói anh thật sự không hình dung nổi.
Và hiển nhiên, theo anh, khi các key này bắt đầu bị khai thác, chúng sẽ bị roll, sẽ ngừng hoạt động. Thời gian bạn có với một key như vậy tương đối ngắn. Vậy ai trên đời lại muốn inference không giới hạn trong vài giờ? Anh bảo hãy nghĩ xem: những nhóm, những bên, những công ty, những cá nhân nào lại muốn có một API key Anthropic và một API key OpenAI, khi biết họ chỉ dùng được trong một khoảng thời gian nhất định (video đăng ngày 22/10/2026)?
Anh thấy có người đoán chuyện này phục vụ scammer, để tạo các câu trả lời tự động. Theo anh (video đăng ngày 22/10/2026), việc đó làm được trên open weight model rẻ, tốn gần như không gì, không đáng để đốt những vụ hack kiểu này. Anh thấy có người nói là hacker muốn dùng nó để hack thứ khác. Anh thấy có người nhắc tới crypto, mà anh gọi là vô lý.
Theo anh, chỉ có một lý do bạn muốn thứ này. Anh bảo chat nói cùng anh: distillation (theo lời Theo, video đăng ngày 22/10/2026).
15. SeepDeek, và dữ liệu từ Claude có giá trị ra sao theo lời Theo
Theo tự hỏi: ý anh là gì vậy? Rồi anh bảo người xem nghe anh nói. Giả sử bạn là một AI lab đang cố làm một model mới, thật mạnh. Anh bịa ra một cái tên "hoàn toàn ngẫu nhiên": SeepDeek. Bạn điều hành công ty tên SeepDeek, đang cố làm những model tuyệt vời nhất thế giới. Là researcher ở SeepDeek, bạn muốn dùng những công cụ tốt nhất mà bạn có thể tiếp cận. Nên bạn đi đăng ký một dịch vụ; anh định dùng một cái tên giả, rồi nói luôn là Claude cho dễ (video đăng ngày 22/10/2026).
Theo lời Theo (video đăng ngày 22/10/2026), bạn muốn dùng các model đầu bảng để hỗ trợ công việc, lấy dữ liệu, làm mọi thứ bạn muốn làm, vì mục tiêu cuối cùng của bạn là làm ra một model có năng lực tương tự những gì Anthropic đưa ra với Claude. Anh nói Anthropic biết điều đó. Họ biết dữ liệu bạn lấy được từ Claude là hữu ích, không chỉ để giúp bạn viết code làm model của riêng mình, mà còn để sinh dữ liệu dùng để train model. Nếu có đủ ví dụ về cách Claude giải quyết vấn đề, bạn có thể làm những điều điên rồ.
Theo anh (video đăng ngày 22/10/2026), vì sự thật phũ phàng là dữ liệu mà chúng ta dùng để train model vừa khó lấy hơn bây giờ, vì internet đã bị khoá lại, vừa không còn giá trị bằng cho những việc như coding với agent. Vì không có nhiều ví dụ trên mạng, hay ở bất cứ đâu trên thế giới, về cách một agent giải quyết một task khi cách đó bắt đầu khác nhiều hơn so với cách con người làm, đặc biệt là khi làm việc bên trong một bash terminal.
Vì thế, theo lời Theo (video đăng ngày 22/10/2026), dữ liệu cho thấy LLM xử lý những task phức tạp mà chúng làm được với các tool chúng có là dữ liệu cực kỳ hữu ích. Nhưng dữ liệu đó không phải thứ bạn tải được từ internet; anh nói nó là dữ liệu kiểu như cần được "sản xuất" ra.
Anh nói đó là lý do rất nhiều công ty muốn thu thập toàn bộ lịch sử của bạn với Claude và với các model OpenAI, vì họ có thể dùng nó để tinh chỉnh và train model mới có năng lực tương tự. Theo anh, điều này cho phép các công ty không phải Anthropic và OpenAI bắt đầu đuổi kịp nhanh hơn tới chỗ Anthropic và OpenAI đang đứng, vì họ có thể dùng toàn bộ dữ liệu này để train model hiệu quả hơn mà không phải build mọi hệ thống và môi trường đã được dùng để tạo ra dữ liệu đó ngay từ đầu (theo lời Theo, video đăng ngày 22/10/2026).
16. Vì sao không mua token, và các biện pháp của Anthropic theo lời Theo
Nói xong những điều đó, Theo hỏi: vậy sao họ không mua token cho xong? Theo anh (video đăng ngày 22/10/2026), vì khi chuyện đi theo chiều ngược lại thì họ bị ban, không được phép. Anh nói Anthropic đã đi xa tới mức ban mọi nỗ lực của các lab Trung Quốc nhằm thu đủ dữ liệu để distill. Họ còn ban cả công ty ở Mỹ: theo anh, họ từng ban Windsurf tạm thời vì nghĩ OpenAI sắp mua Windsurf, vì họ không muốn công ty khác có được dữ liệu của họ để train một model có năng lực tương tự.
Theo lời Theo, phía Anthropic nói đó là vì những năng lực đó sẽ không có cùng mức an toàn; còn anh nói đó là sự kết hợp của lý do ấy và việc họ đang bảo vệ thế độc quyền của mình (theo lời Theo, video đăng ngày 22/10/2026).
Hệ quả, theo anh (video đăng ngày 22/10/2026), là có nhiều nhu cầu từ những công ty như SeepDeek giả định ở đây, muốn bỏ nhiều tiền để sinh thật nhiều token Claude nhằm lấy dữ liệu train model của mình. Nhưng Claude không sẵn lòng bán cho họ. Anh nói Claude không chỉ không muốn bán cho SeepDeek; họ còn hơn cả sẵn lòng ban những công ty khác trông hoàn toàn hợp pháp, vì những công ty đó có thể đang bán lại cùng dữ liệu và token cho SeepDeek.
Theo lời Theo (video đăng ngày 22/10/2026), trong số đó có một loạt công ty ở Hàn Quốc từng trả cho Anthropic rất nhiều tiền, vài công ty thậm chí là nhà đầu tư, mà Anthropic đã chọn cắt, vì Anthropic có lý do để tin rằng các lab Trung Quốc khác đang dùng những API key đó để lấy dữ liệu cần cho distillation.
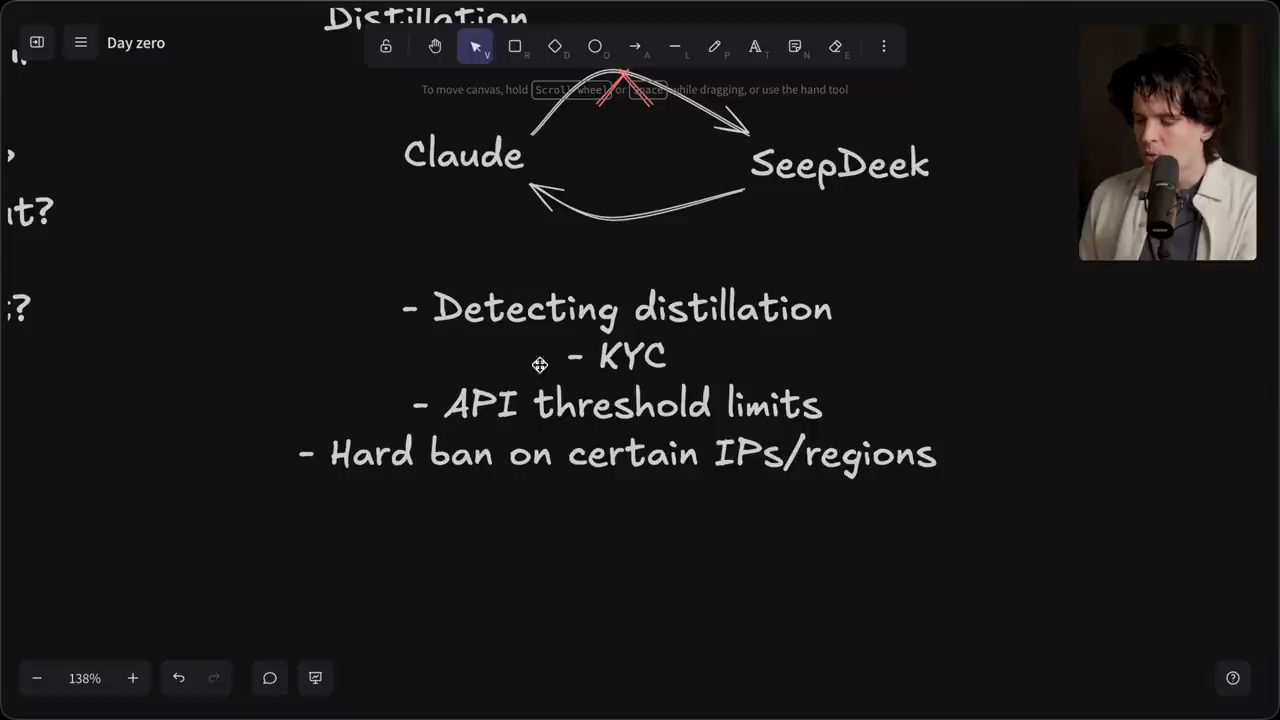
Để ngăn tất cả chuyện này, theo lời Theo (video đăng ngày 22/10/2026), Anthropic đặt ra nhiều biện pháp. Hiển nhiên họ cố phát hiện distillation, tìm những kiểu mẫu và hình dạng request giống lúc người ta cố distill. Họ cũng làm một số việc know your customer: trong một số trường hợp, cố yêu cầu bạn xác minh danh tính bằng thẻ căn cước, bằng lái, hộ chiếu hay thứ gì đó tương tự, để giảm khả năng bạn là người nước ngoài đang tìm cách lấy cắp dữ liệu.
Họ cũng có ngưỡng giới hạn mức dùng API cho tới khi đạt tới những mức sử dụng và tuổi tài khoản nhất định; theo anh, có nhiều việc chỉ làm được trên tài khoản cũ mà không làm được trên tài khoản mới. Và dĩ nhiên, họ chặn cứng một số IP và khu vực, để người ở những nơi như Trung Quốc khó đăng ký và dùng inference của Anthropic qua API của Anthropic hơn (theo lời Theo, video đăng ngày 22/10/2026).
17. Cơ hội cho người đứng giữa
Điều Theo muốn nói là SeepDeek không thể cứ thế đăng ký một tài khoản Claude rồi mong gặp nhiều may mắn với nó. Nhưng theo anh, đây là cơ hội cho những người ở giữa (video đăng ngày 22/10/2026). Nếu bạn là hacker, một người không trung thực, hay chỉ muốn lấy thật nhiều tiền từ một trong các lab này, tất cả những gì bạn cần là một đống API key Claude. Bạn thậm chí không cần thẻ tín dụng, thậm chí không cần làm giả danh tính.
Theo lời Theo (video đăng ngày 22/10/2026), tất cả những gì bạn cần là những API key mà người ta đã tạo trên Claude rồi quên mất, vì khi có chúng, bạn có mọi thứ cần để sinh thật nhiều token. Hiển nhiên key sẽ bị ban, nhưng bạn lấy được nhiều trước khi chuyện đó xảy ra, và không phải trả một xu, vì đó là billing của người khác, tài khoản của người khác. Như thế, theo anh, có cực nhiều nhu cầu với API key Claude, API key OpenAI, những thứ người ta có trên những tài khoản mà họ không theo dõi kỹ.
Anh thừa nhận anh không theo dõi chi tiêu OpenAI của anh và nhóm kỹ lắm. Hôm Railway bị pwned, anh đã rất lo, kiểm tra để chắc rằng không tài khoản nào của mình bị dính, vì đã lâu rồi anh không phải kiểm tra (video đăng ngày 22/10/2026).
Theo anh (video đăng ngày 22/10/2026), nhu cầu đó là vì các lab Trung Quốc và những bên khác muốn làm model thông minh hơn, nhưng bị Anthropic và OpenAI ban, cần cách lấy token để distill model của họ. Anh nói anh sẽ thôi giả vờ là chuyện này không xảy ra: nó rõ ràng đang xảy ra. Theo anh, tất cả các lab Trung Quốc đang cố cực kỳ quyết liệt để lấy mọi dữ liệu có thể, nhằm khiến model của họ hành xử giống Claude, và đây là một trong những nỗ lực đó.
Theo lời Theo (video đăng ngày 22/10/2026), vì Anthropic không sẵn lòng bán inference cho những công ty muốn có các token này, vì một lý do mà chúng ta có thể tranh luận về tính đúng đắn bao nhiêu tuỳ thích, mong muốn không để họ có token và inference đó của Anthropic đang gây ra một hiệu ứng phụ kỳ lạ ở hạ nguồn: người dùng, khách hàng, những builder như Railway, OpenCode và nhiều bên khác giờ trở thành mục tiêu theo những cách chưa từng có.
18. Hiệu ứng phụ, Gemini, và lời dặn cuối
Theo lời Theo (video đăng ngày 22/10/2026), nói thật thì hack Railway không mang lại nhiều. Anh nói, nói chung, nếu bạn vào được database của mọi người, thì tới lúc bạn dump đủ dữ liệu để có chút hữu ích, bạn đã bị khoá ngoài. Khi đó dữ liệu đó hữu ích tới đâu? Chúc may mắn mà tìm ra. Nhưng nếu bạn có một đống mật khẩu dùng được để tạo ra từ một trăm tới vài nghìn đô giá trị trước khi chúng bị vô hiệu, rồi bán lại rẻ cho những công ty muốn làm chuyện mờ ám với nó, thì theo anh đó là một cơ hội cực lớn.
Điều anh muốn nói là mọi nền tảng host API key giờ đều là mục tiêu, vì có quá nhiều nhu cầu ở các chợ đen mờ ám với API key Anthropic và OpenAI. Anh định nói cả Gemini, nhưng nói thật, anh không nghĩ có ai đang cố distill Gemini vào lúc này, kể cả Google. Anh nói mọi thứ kiểu như tiêu rồi (theo lời Theo, video đăng ngày 22/10/2026).
Anh có linh cảm xấu là mọi chuyện sẽ tệ hơn nhiều trước khi khá lên. Theo anh, nói rằng việc Anthropic không muốn bán cho những công ty này đang khiến những công ty khác ở giữa bị pwned thì nghe lạ, nhưng về thực chất đó là điều đang xảy ra. Nhiều người trong chúng ta sẽ bị vạ lây. Anthropic có đang làm đúng hay không thì còn để tranh luận. Anh nghĩ đó là quyền của họ, với tư cách một công ty, được chọn bán cho ai và không bán cho ai. Chỉ là đây là một hiệu ứng phụ rất đau đớn, kỳ lạ, và có thể nói là như địa ngục, khi giờ chúng ta bị pwned theo những cách như vậy vì nhu cầu với các key đó (theo lời Theo, video đăng ngày 22/10/2026).
Thêm vào tất cả những điều đó, theo anh (video đăng ngày 22/10/2026), chúng ta không thể dùng các model của OpenAI và Anthropic để tìm ra chỗ sai và sửa, vì chúng sẽ bắt đầu từ chối khi nghĩ có thể chúng ta là hacker. Nên một lần nữa, theo anh, OpenAI và Anthropic đã đặt chúng ta vào vị trí này mà không thật sự ở đây để giúp. Anh nói mọi chuyện sẽ tệ, sẽ không khá lên, mà sẽ tệ hơn nhiều trước đã.
Rồi anh nói thêm một điều thật sự cuối cùng, vì anh đã đoán trước được các bình luận, và có lẽ anh nên nói điều này sớm hơn, vì kiểu người để lại những bình luận đó không xem hết video. Nếu bạn nghĩ vụ hack PHP và các vụ hack Railway hay OpenCode có liên quan với nhau, anh mong bạn không quá gắn bó với nghề software dev này, vì bạn sắp bị Claude thay thế rất, rất sớm. Theo anh, điều đó quá hiển nhiên: những chuyện này không liên quan gì tới nhau, và anh không còn gì để nói thêm về nó (theo lời Theo, video đăng ngày 22/10/2026).
Anh nói đúng là cảm giác như đây là khởi đầu của hồi kết, nên chắc là không có lúc nào hợp hơn để kết thúc video, đúng không (video đăng ngày 22/10/2026)?
Lời dặn của Theo (video đăng ngày 22/10/2026): nghiêm túc mà nói, hãy bảo vệ đồ của bạn. Giữ mọi thứ được cập nhật. Theo dõi để biết chuyện gì đang xảy ra ở đâu, và đảm bảo API key của bạn được bảo vệ rất kỹ, tách bạch rất rõ, và dễ thu hồi, vì chuyện này sẽ còn tệ hơn rất nhiều trước khi khá lên. Anh nói đó là tất cả những gì anh muốn nói.
Nguồn và liên kết 8 nguồn
- Tên gốc: Even The NSA Got Involved
- Sự kiện: YouTube
- Video gốc: https://www.youtube.com/watch?v=USeyDcWyVCc youtube.com
- Kênh YouTube Theo - t3․gg (Theo Browne): youtube.com/channel/UCbRP3c757lWg9M-U7TyEkXA youtube.com
- Node.js, "Wednesday, October 21, 2026 Security Releases", trang Theo mở trong video (đọc ngày 20/11/2026): nodejs.org/en/blog/vulnerability/october-2026-security-releases nodejs.org
- Socket, "PHP Foundation Says Chainguard Broke Security Embargo Ahead of Emergency Patches", đăng ngày 21/10/2026 (đọc ngày 20/11/2026): socket.dev/blog/php-embargo-dispute socket.dev
- Railway, "Security Disclosure: Wednesday October 21st", đăng ngày 21/10/2026 (đọc ngày 20/11/2026): blog.railway.com/p/security-disclosure-wednesday-october-21st blog.railway.com
- Chương trình CVE, trang chủ (đọc ngày 20/11/2026): cve.org cve.org
Related talks
Tự build MCP server cho AI agent
Nicolai Nielsen · Nicolai Nielsen · 17 min
Bọc Python function và backend có sẵn thành MCP server bằng FastMCP, phân quyền từng tool theo scope cho agent, demo agent đặt lịch khám.
MCP server: giải thích và tự build từ đầu
Tim Ruscica · Tech With Tim · 30 min
MCP server là gì, local và remote khác nhau ra sao, vì sao cần OAuth, rồi build một server notes bằng FastMCP và thêm đăng nhập, scope theo user.
Host MCP server trên Posit Connect: khi nào nên build, FastMCP, OAuth và demo
Matt Leary & Samiul Haque · Posit PBC · 44 min
MCP là gì, khi nào nên dùng MCP hay skill, build server bằng FastMCP, deploy lên Posit Connect, OAuth, Snowflake theo từng user và gọi từ Claude Desktop.