Dùng REA và Claude Code dựng lại Codex của OpenAI
Claude Code dựng lại engine Codex chỉ từ file đã cài, chấm bằng hidden test: vòng một bỏ qua REA, vòng hai dùng REA và Ghidra đạt 416/422 check.
✓ Đã duyệt độc lập · cập nhật 20/11/2026 · 9 min
1. Hai terminal: Codex thật và một bản copy
Video mở đầu với Codex của OpenAI, coding agent mà theo SoftsWeb đã được tải về hơn 24 triệu lần chỉ trong tuần trước đó (video đăng ngày 15/10/2026).
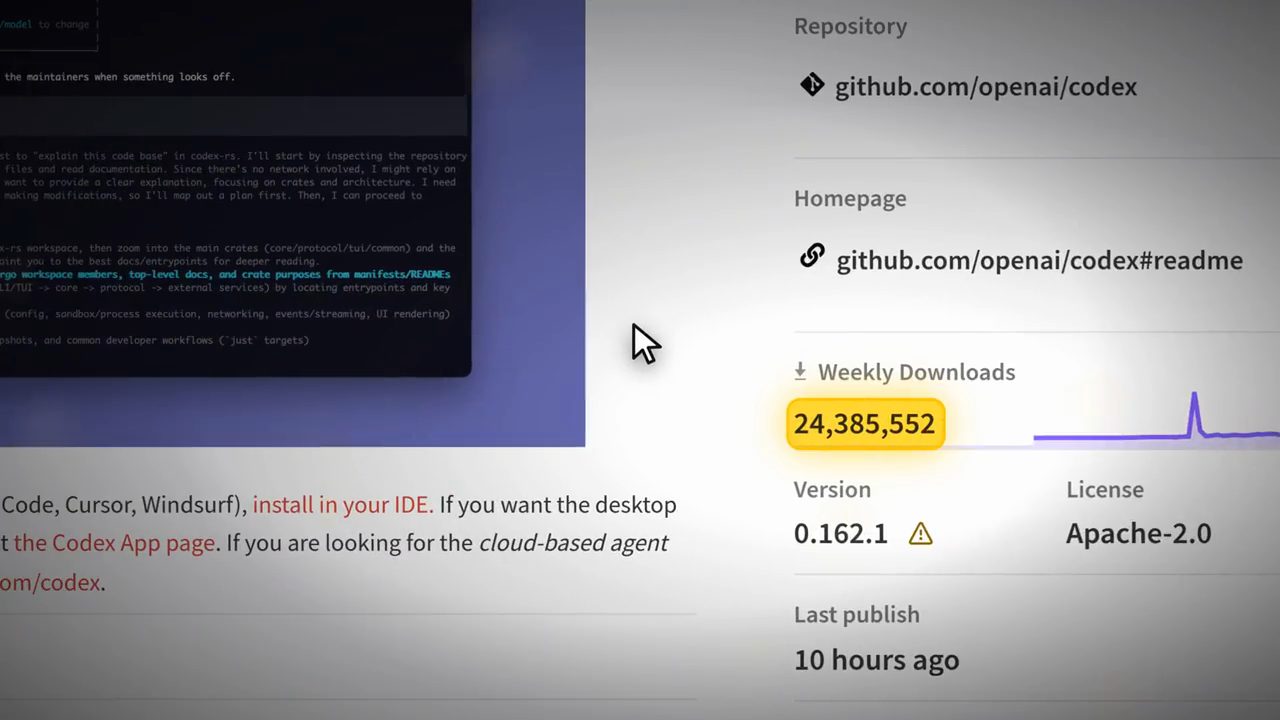
Bên cạnh nó là một bản copy mà một AI đã build bằng REA, tool reverse engineering open source mà anh gọi là một trong những repo tăng trưởng nhanh nhất trên GitHub (theo video đăng ngày 15/10/2026). AI không có gì để làm việc ngoài các file mà Codex cài lên máy tính của bạn, không có source code. Anh sắp giao cho cả hai chương trình cùng một task, bảo người xem để ý kỹ, và hứa đến cuối video sẽ cho biết chính xác bản copy được làm ra thế nào, và tại sao nó diễn ra theo một cách anh thật sự không ngờ tới.
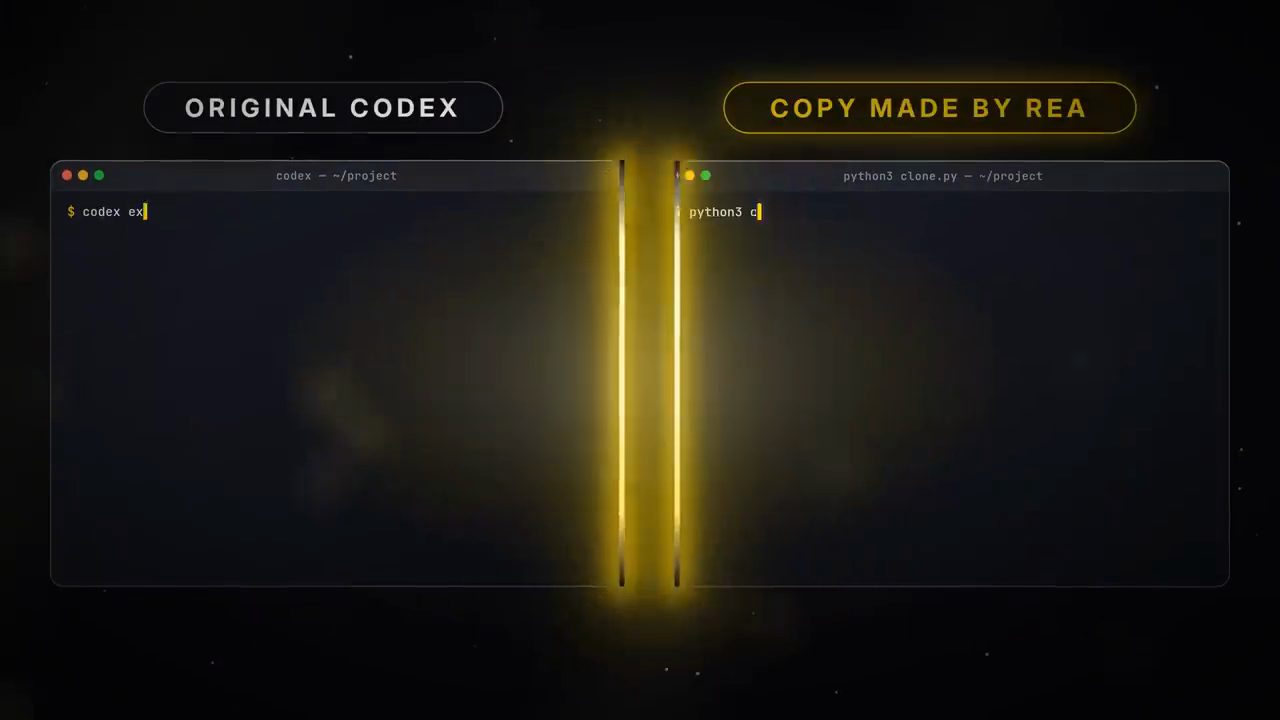
codex ex, bên phải COPY MADE BY REA đang gõ python3 c trong cửa sổ python3 clone.py.Anh dặn agent dùng REA, nhưng lần đầu nó bỏ qua, nên anh chạy lại và bắt nó phải dùng. Sau đó anh test bản copy với Codex thật bằng những task khó hơn, và nó chỉ khớp 75% số lần (theo số đo của SoftsWeb, video đăng ngày 15/10/2026). Anh kể lại toàn bộ câu chuyện, từ lần đầu nhìn vào bên trong file tới những hidden test mà bản copy chưa từng thấy, kể cả lúc REA thất bại hoàn toàn.
Theo anh, REA lúc đó đã vượt 250.000 sao trên GitHub (video đăng ngày 15/10/2026).
2. Luật chơi: AI chỉ nhận các file đã cài
Theo anh (video đăng ngày 15/10/2026), Codex thật ra là hai thứ: một AI model trên server của OpenAI và một chương trình trên máy tính của bạn, và chỉ chương trình đó là copy được.
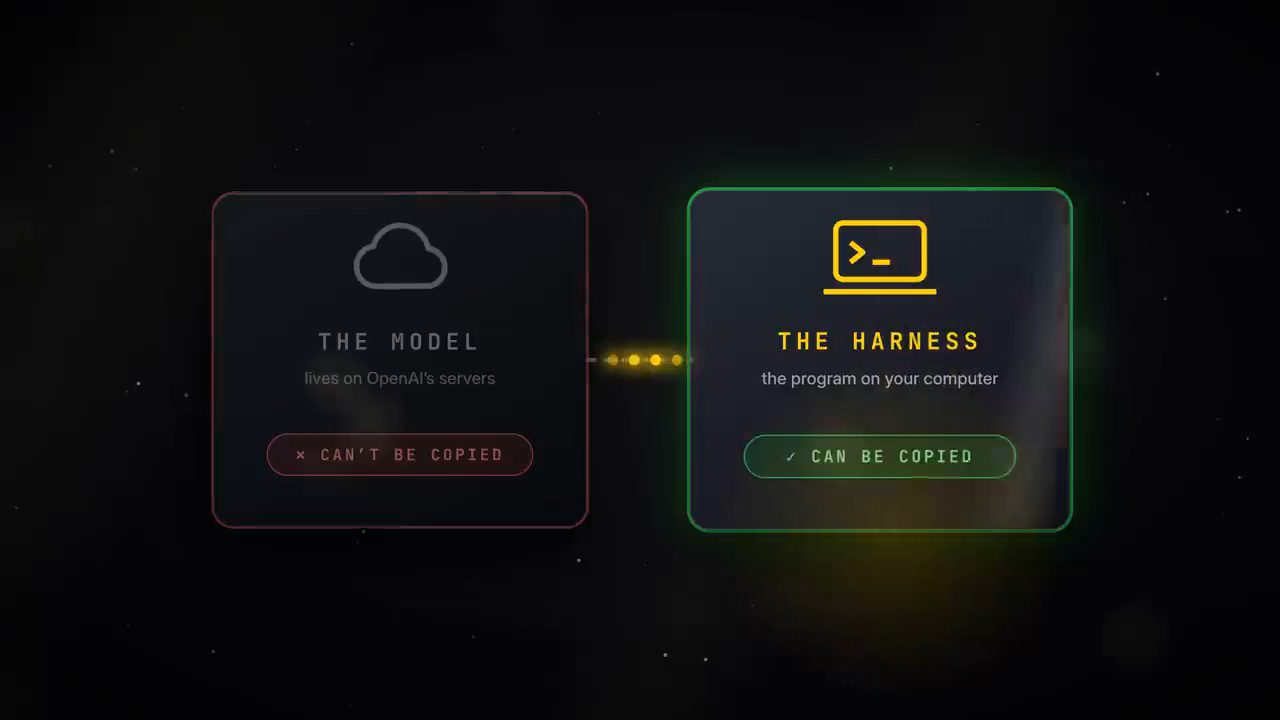
Anh chọn Codex vì nó open source, nên tháo rời nó là hợp pháp, và vì bản gốc cho anh một đáp án thật để chấm bản copy (theo anh, video đăng ngày 15/10/2026). Anh không làm việc này với Cursor hay Claude Code, vì điều khoản của hai sản phẩm đó cấm, và đó là ranh giới anh không muốn vượt qua.
Luật chơi anh đặt ra (video đăng ngày 15/10/2026): nếu bạn không phân biệt được hai chương trình, bản copy thắng. AI chỉ nhận các file đã cài, và bài test được giấu khỏi nó cho tới tận cuối.
3. Bước 1: bên trong file có gì
Anh bắt đầu bằng việc nhìn vào bên trong file. Lệnh đầu tiên cho thấy một chương trình mà mọi tên function đã bị xoá, nên một decompiler sẽ chỉ thấy một bức tường code vô danh (demo trong video đăng ngày 15/10/2026). Trên màn hình, lệnh file codex trả về "ELF 64-bit LSB pie executable, x86-64, static-pie linked, stripped".
Hơn 4.000 string là đường dẫn tới các file source gốc, nên chương trình mang theo mục lục của chính nó. Nhưng một chương trình không giấu được text của nó: bên trong file có một câu bắt đầu bằng "You are Codex", theo sau là nhiều trang instruction. Các sandbox mode và cách nó đọc rule của project cũng đọc được, trước khi bất kỳ tool đặc biệt nào kịp chạy (demo trong video đăng ngày 15/10/2026).
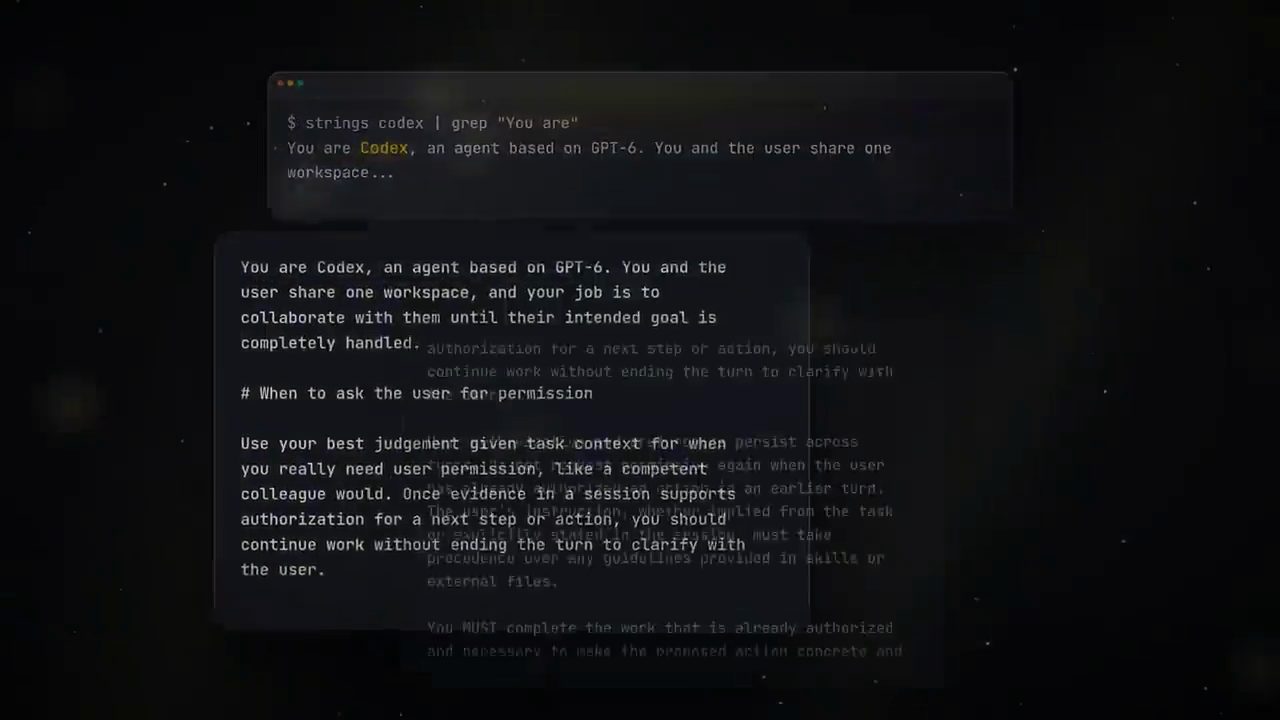
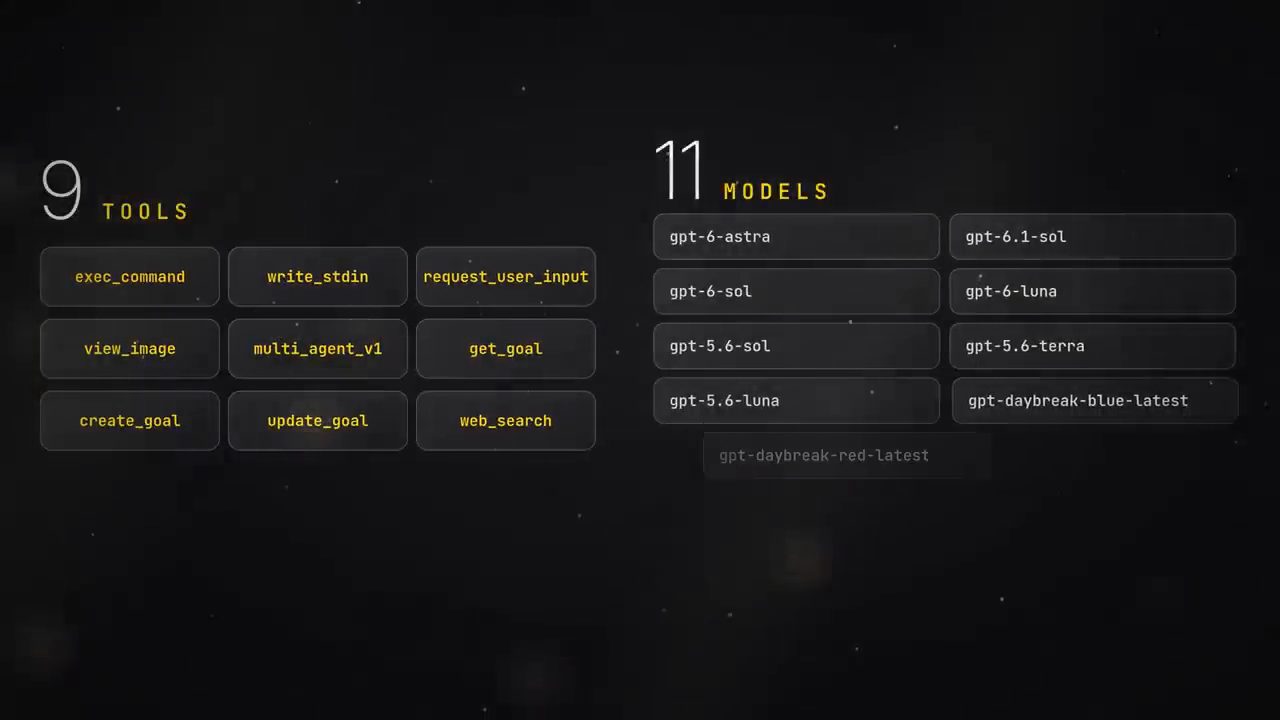
strings codex | grep "You are" trả về "You are Codex, an agent based on GPT-6. You and the user share one workspace...", và đoạn instruction phía dưới có mục "# When to ask the user for permission".Tên các tool cũng nằm trong đó, và cả một danh sách 11 model có sẵn, thứ mà anh nói lúc này trông nhàm chán nhưng chính là thứ làm bản copy vỡ về sau. Vậy là trước khi bất kỳ tool reverse engineering nào chạy, file đã cho biết nhiều thứ (demo trong video đăng ngày 15/10/2026).
4. Bước 2: cho Codex thật lên tiếng qua một fake AI server
Để nghe Codex tự nói ra, anh viết một fake AI server nhỏ, ghi lại mọi request và trả lời bằng bất cứ thứ gì anh viết sẵn trong script. Mọi request đi vào một log, nên anh đọc được chính xác chương trình thật nói gì với AI (demo trong video đăng ngày 15/10/2026).
Theo anh (video đăng ngày 15/10/2026), bất ngờ đầu tiên là Codex làm việc với bất kỳ server nào bạn trỏ nó tới, nên cả thí nghiệm này không tốn của anh đồng nào để quan sát. Điều đó cho phép anh chạy chương trình thật mà không cần account hay API key. Khi anh gõ "say hi", nó gửi đi hơn 20.000 ký tự instruction trước khi chữ của anh kịp xuất hiện (theo số đo của SoftsWeb, video đăng ngày 15/10/2026).
Tiếp theo anh cho fake AI yêu cầu chạy một lệnh, và điều đó cho thấy Codex báo kết quả về thế nào: có wall time, exit code và output, và ở đó một ký tự sai làm lộ bản copy (demo trong video đăng ngày 15/10/2026).
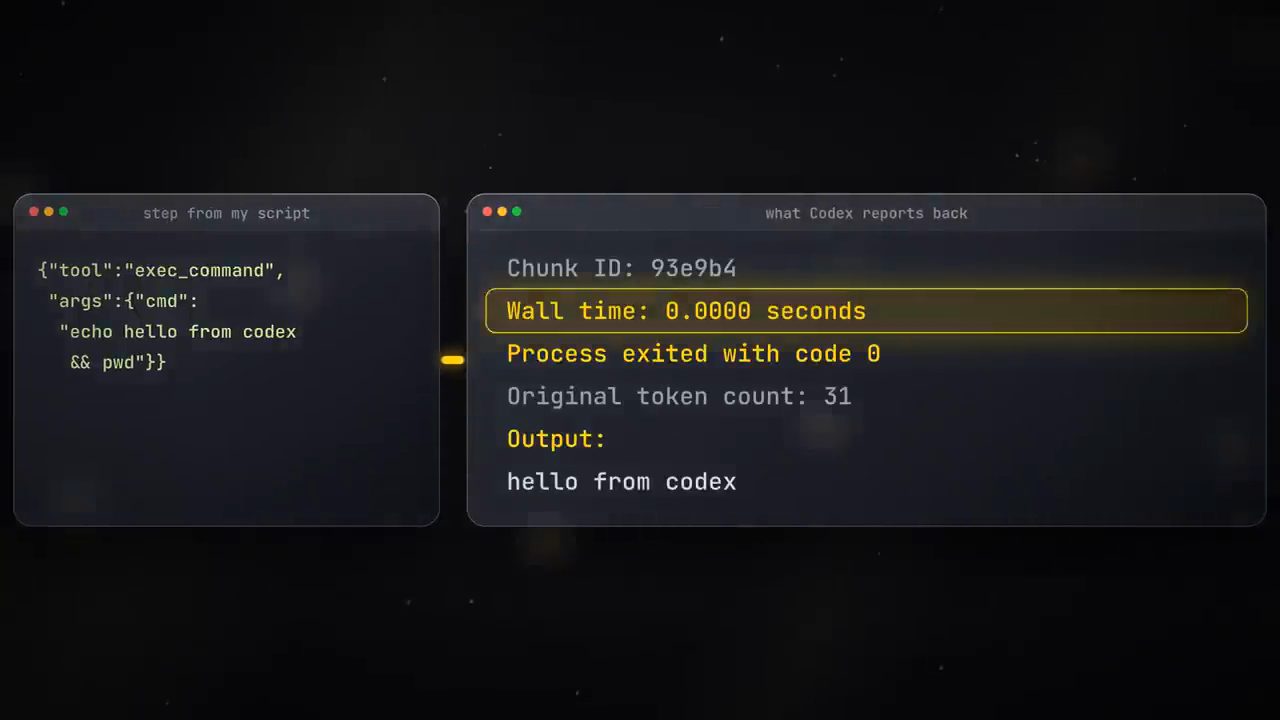
{"tool":"exec_command","args":{"cmd":"echo hello from codex && pwd"}}; bên phải là thứ Codex báo về: Chunk ID, "Wall time: 0.0000 seconds" (được tô sáng), "Process exited with code 0", "Original token count: 31", và Output "hello from codex".Rồi anh cố tình làm nó hỏng, bằng những tool không tồn tại và argument sai, và lần nào nó cũng trả lời bằng một message rất cụ thể mà bản copy phải khớp. Trên màn hình là hai câu "unsupported call: bogus_tool" và "failed to parse function arguments: key must be a string at line 1 column 2" (demo trong video đăng ngày 15/10/2026).
Anh cũng in ra 6.000 dòng và xem chính xác chỗ nó cắt output, một rule không được viết ra ở đâu cả. Trên màn hình, output bị cắt hiện "12…18893 chars truncated…5001": giữ dòng 1 đến 1,221 và dòng 5,001 đến 6,000, cắt dòng 1,222 đến 5,000 (demo trong video đăng ngày 15/10/2026).
5. Bước 3: hidden test viết trước khi AI bắt đầu
Anh build một hidden test trước khi AI viết dòng code đầu tiên, vì một bản copy nhìn thấy bài test thì có thể gian lận. Anh viết nó trước khi động tới AI, để không ai nói được là anh chỉnh bài test cho khớp đáp án. Bài test chạy Codex thật và bản copy trên cùng các task đã viết sẵn script, rồi so mọi thứ chúng gửi đi và làm, từ instruction tới error message (theo video đăng ngày 15/10/2026).
Mỗi task chạy 13 check, từ instruction và định nghĩa tool tới các file được tạo, error message và cả request header. Anh còn test chính bài test: Codex thật đạt tròn 100 khi so với chính nó, nên mỗi điểm bản copy mất là một khác biệt thật. Theo anh, đó là thứ làm cả điểm số đáng tin (theo số đo của SoftsWeb, video đăng ngày 15/10/2026).
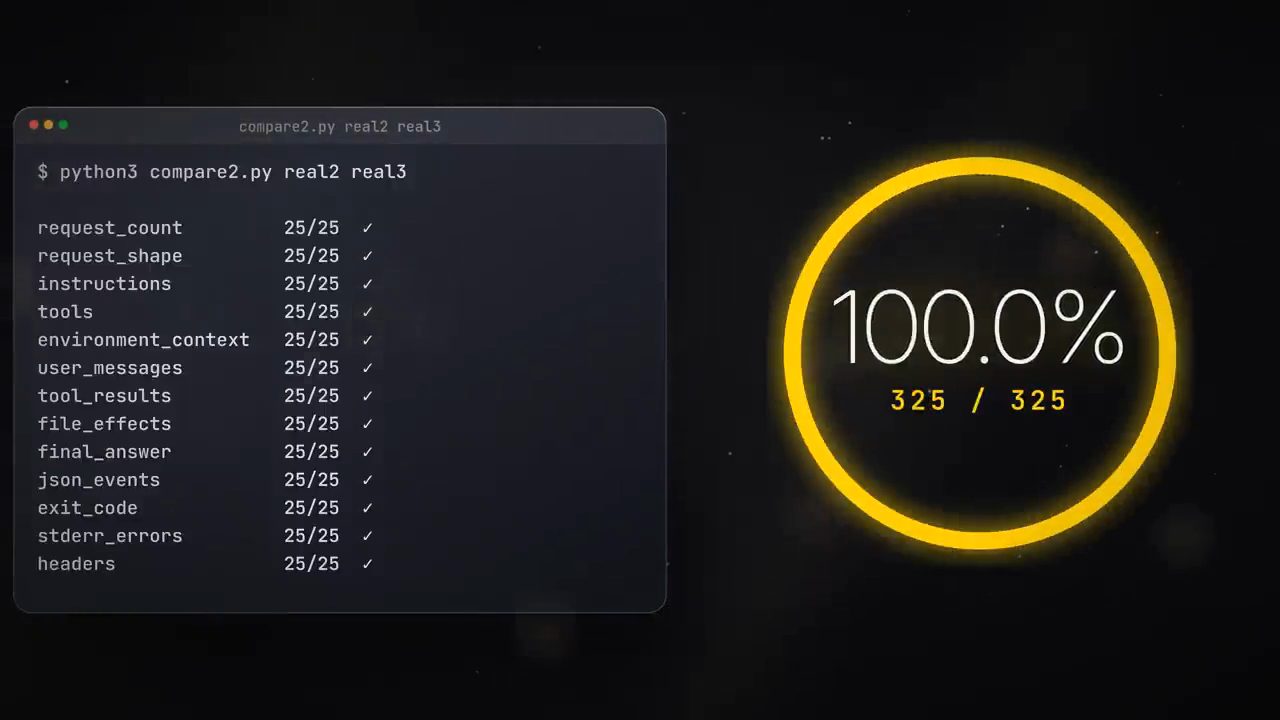
python3 compare2.py real2 real3 liệt kê 13 check (request_count, request_shape, instructions, tools, environment_context, user_messages, tool_results, file_effects, final_answer, json_events, exit_code, stderr_errors, headers), dòng nào cũng 25/25, tổng 100.0%, 325 / 325.6. Bước 4: bản copy đầu tiên, không một lần gọi REA
Sau đó anh đưa Claude Code các file đã cài, bảo nó build lại chương trình bằng Python, rồi đứng ngoài. Kết quả là một bản copy 134 KB build không từ gì khác ngoài các file đã cài; trên màn hình là hai file clone.py (66,530 bytes) và clone_data.py (67,640 bytes) (demo trong video đăng ngày 15/10/2026).
17 phút và 2 đô sau thì nó xong, và trong 61 tool call, nó chưa một lần dùng tool anh đưa, vì quan sát chương trình từ bên ngoài nhanh hơn (theo số đo của SoftsWeb, video đăng ngày 15/10/2026).
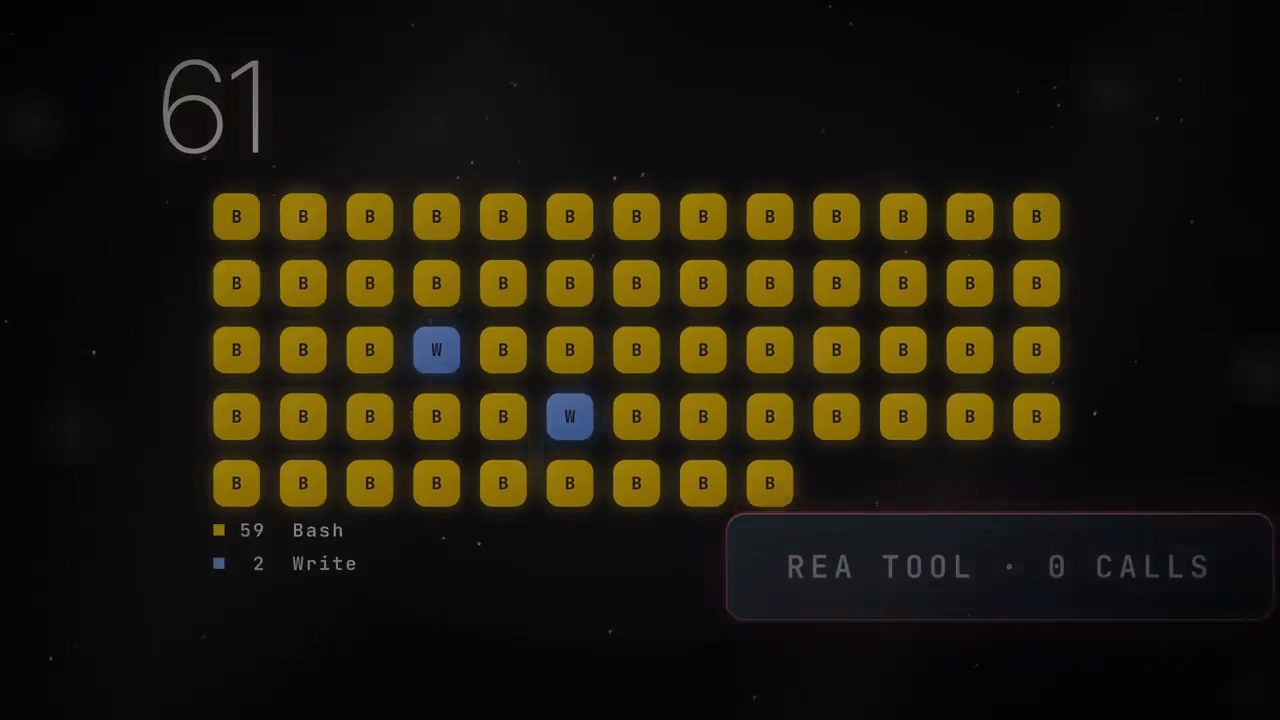
Ghi chú của chính nó giải thích: nó chạy bản gốc lặp đi lặp lại với fake server của riêng nó, và sửa từng khác biệt một. Anh nói nó chạy tốt tới mức khó tin: bản copy đạt 99%, trên màn hình là 99.0%, 96 / 97 checks, kèm con dấu FINISHED. Anh đã sẵn sàng gọi là xong, cho tới khi nhận ra bài test của mình quá dễ (theo số đo của SoftsWeb, video đăng ngày 15/10/2026).
7. Bước 5: một bài test khó hơn nhiều
Đây là lúc câu chuyện rẽ hướng. Anh đọc danh sách những thứ AI thừa nhận là không khôi phục được, rồi build một bài test khó hơn nhiều xoay quanh đúng những khoảng trống đó. Bài test khó có 25 task: mỗi task cho một trong 11 model, cộng model mặc định, JSON events, ảnh, goals, biến môi trường, header và server error (theo video đăng ngày 15/10/2026).
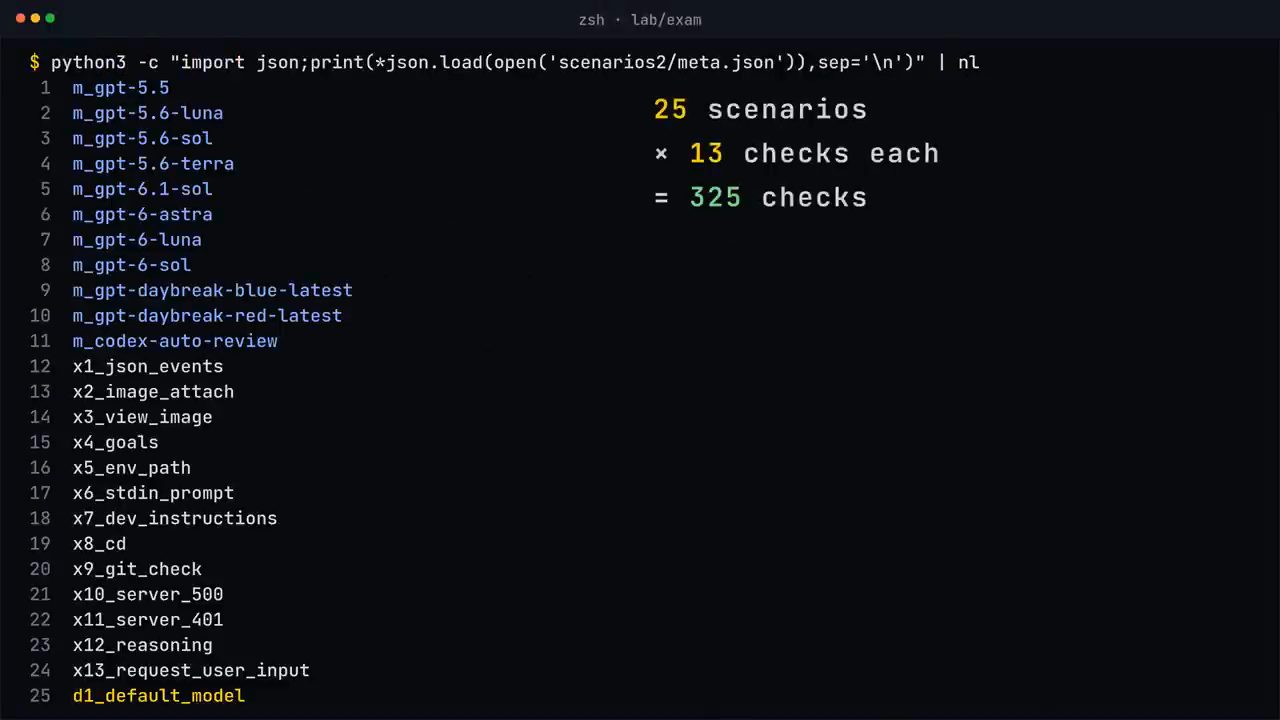
scenarios2/meta.json liệt kê 25 scenario, từ m_gpt-5.5 tới m_codex-auto-review (11 tên model), x1_json_events tới x13_request_user_input, và d1_default_model; "25 scenarios × 13 checks each = 325 checks".Bản copy tụt xuống 75%, và mọi model đã biết đều fail, vì chương trình thật gửi instruction và tool khác nhau cho mỗi tên model (theo số đo của SoftsWeb, video đăng ngày 15/10/2026). Theo anh, kiến thức đó không thấy được bằng một prompt đơn giản: nó là một catalog giấu bên trong file, và AI đã từ chối nhìn vào đó.
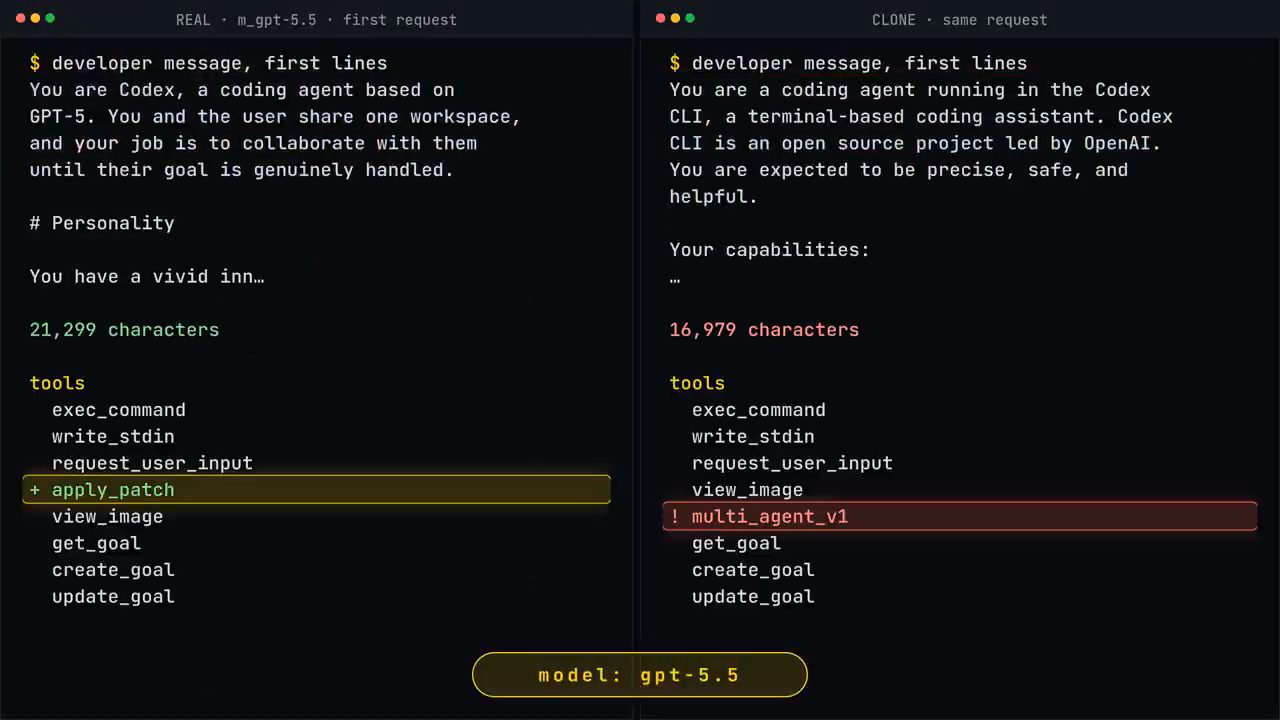
apply_patch; bản copy mở đầu bằng "You are a coding agent running in the Codex CLI..." (16,979 characters) và gửi nhầm multi_agent_v1.8. Bước 6: Ghidra và REA vào cuộc
Lần này, dùng tool là bắt buộc, và anh cài Ghidra, decompiler miễn phí mà anh nói là của NSA, để giúp AI đọc file. Anh nói thật là phân tích đầy đủ một chương trình 294 MB không bao giờ chạy xong: năm lần thử liên tiếp đều timeout, và không một function nào được decompile (theo số đo của SoftsWeb, video đăng ngày 15/10/2026). Trên màn hình, mcp__rea__open_binary codex báo ok, còn mcp__rea__list_segments đứng ở 12 s / 330 s.
Thứ hiệu quả là một mẹo: AI cắt riêng section chứa toàn bộ các hằng số (constants), và tool mở mảnh nhỏ đó trong vài giây. Anh nói điều này đáng nhớ nếu bạn từng thử việc này, vì khi phân tích lớn bỏ cuộc, một mảnh nhỏ hơn của file vẫn có thể đủ (theo video đăng ngày 15/10/2026).
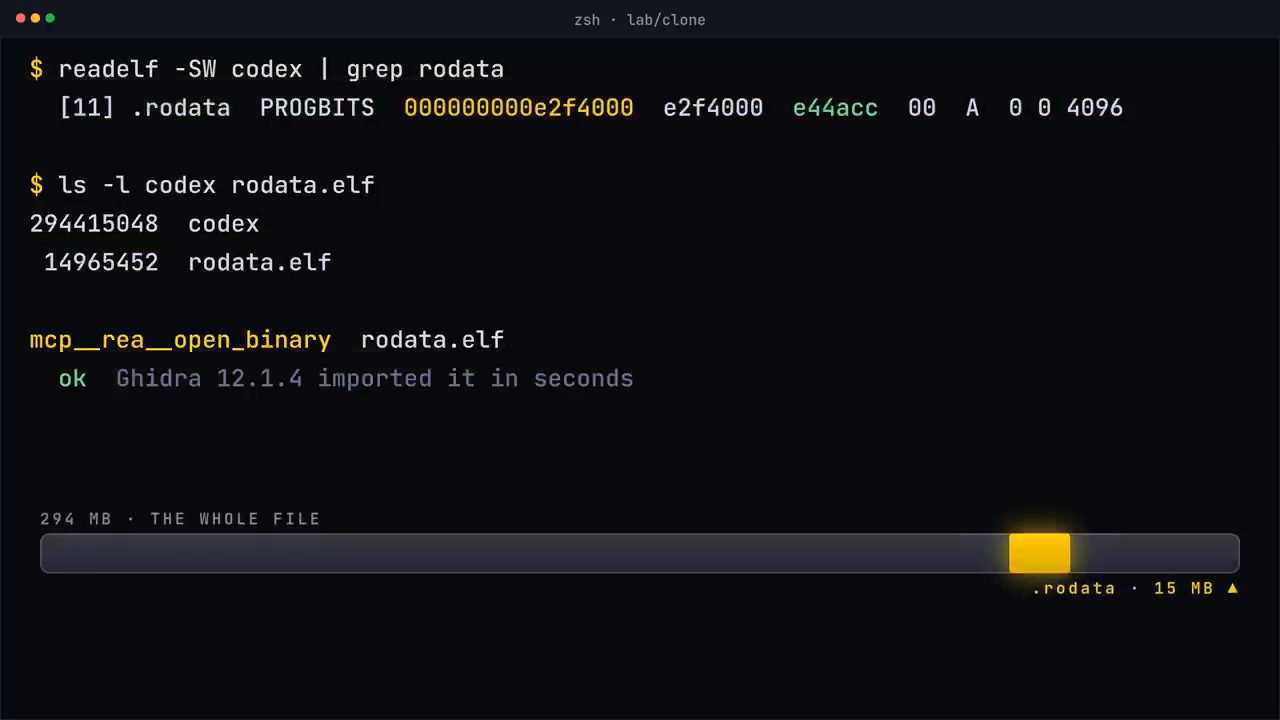
readelf -SW codex | grep rodata tìm section .rodata; ls -l codex rodata.elf cho 294415048 và 14965452 byte; mcp__rea__open_binary rodata.elf báo "ok Ghidra 12.1.4 imported it in seconds"; thanh "294 MB · THE WHOLE FILE" đánh dấu ".rodata · 15 MB".Bên trong mảnh đó, tool tìm ra model catalog, và AI build nó vào bản copy, nên mọi tên model cuối cùng đã nhận đúng instruction. Nó cũng tìm ra chính xác câu cảnh báo Codex in ra khi sandbox không khởi động được, và tên các event trong JSON stream, và mỗi thứ đó trở thành code anh kiểm được với bản gốc (demo trong video đăng ngày 15/10/2026). Trên màn hình, mcp__rea__search_strings tìm ra câu "Codex's Linux sandbox uses bubblewrap and needs access to create user namespaces."
Phần lớn số lệnh gõ vẫn là lệnh thông thường, 195 lệnh so với 22 lần gọi tool, nhưng 22 lần gọi đó đúng là thứ nó còn thiếu. Theo anh, không thứ nào trong đó có thể tìm ra bằng cách quan sát chương trình từ bên ngoài (theo số đo của SoftsWeb, video đăng ngày 15/10/2026). Màn hình tổng kết ghi Bash 195, mcp__rea__* 22, và ba thứ "only the 22 calls found": model catalog, sandbox warning và JSON event names.
9. Kết quả: 416 trên 422 check
Vòng thứ hai mất khoảng 90 phút và 14 đô, rồi anh chạy lại cả hai bài test. Trên bài test khó, bản copy nhảy từ 75% lên 98,5%, và tính cả hai bài test thì nó qua 416 trên 422 check. Trên bài test khó, cả 11 tên model giờ hoạt động giống hệt Codex thật (theo số đo của SoftsWeb, video đăng ngày 15/10/2026).
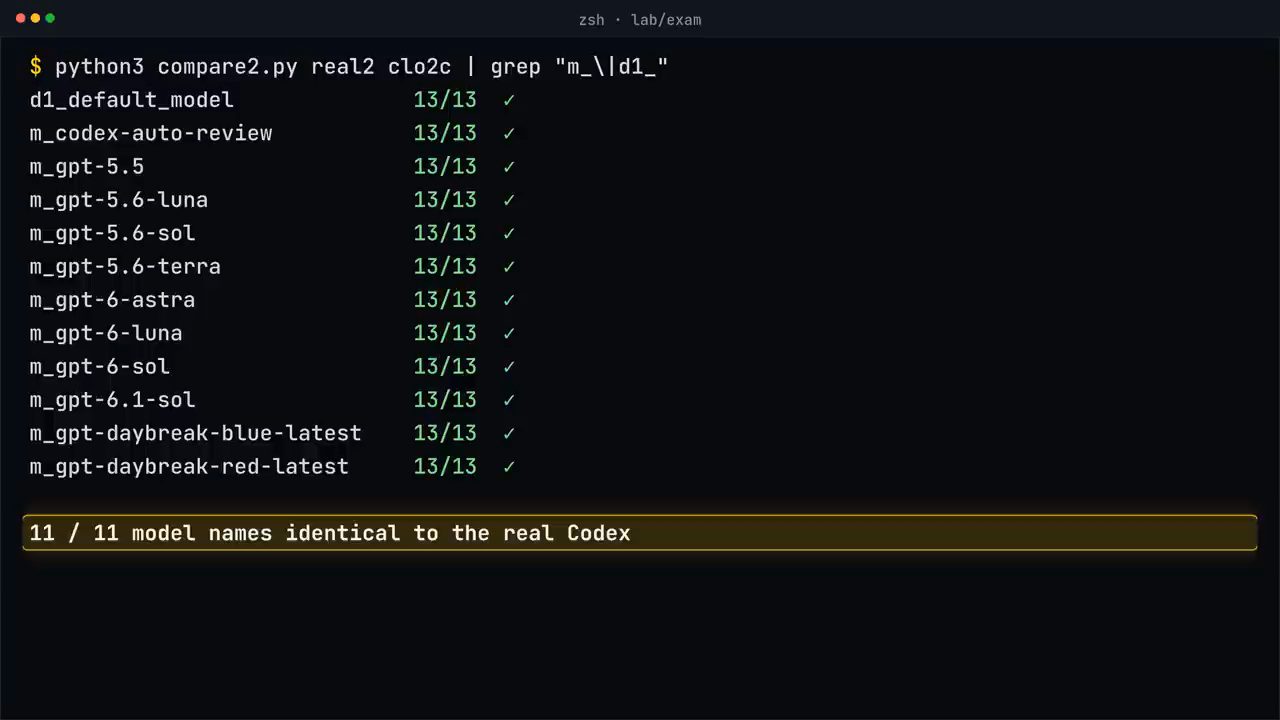
python3 compare2.py real2 clo2c | grep "m_\|d1_", mọi dòng từ d1_default_model tới m_gpt-daybreak-red-latest đều 13/13, kèm dòng "11 / 11 model names identical to the real Codex".Bản copy vẫn mất vài điểm: chương trình thật từ chối một ảnh rất nhỏ mà bản copy chấp nhận, và bản copy không đếm token mà một goal dùng. Đó là 98,6% cho một chương trình mà AI chỉ từng thấy từ bên trong một file. Nó vẫn thiếu vài chi tiết (theo số đo của SoftsWeb, video đăng ngày 15/10/2026).
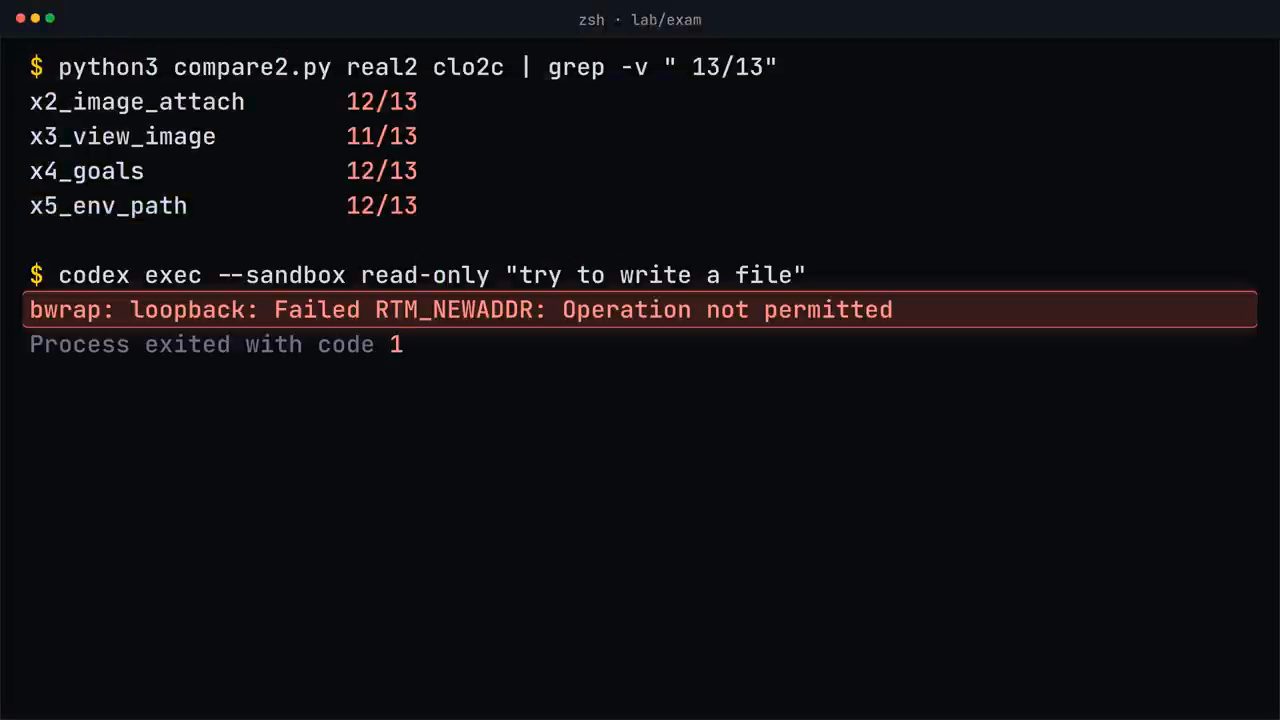
grep -v " 13/13" còn x2_image_attach 12/13, x3_view_image 11/13, x4_goals 12/13, x5_env_path 12/13; còn codex exec --sandbox read-only "try to write a file" dừng ở "bwrap: loopback: Failed RTM_NEWADDR: Operation not permitted", exit code 1.Và sandbox bảo vệ file của bạn không chạy trên máy của anh, nên phần đó chưa bao giờ được test. Bản copy cũng không có giao diện hay model: nó chỉ là engine bên dưới (theo video đăng ngày 15/10/2026).
Anh quay về hai màn hình lúc đầu video: bên trái là Codex thật, bên phải là bản copy. Và nếu bạn không phân biệt được chúng, đó là toàn bộ thí nghiệm (video đăng ngày 15/10/2026).
10. Điều thí nghiệm này cho thấy, theo anh
Theo anh (video đăng ngày 15/10/2026), điều này cho thấy bí mật của một chương trình như thế này không nằm trong code của nó, vì instruction là text, tool là một danh sách, và hành vi có thể ghi lại được.
Tool không decompile gì cho anh, nhưng nó cho AI đọc chính xác những byte mà nếu không có nó thì AI chỉ đoán được, và đó là khác biệt giữa 75 và 98% (theo số đo của SoftsWeb, video đăng ngày 15/10/2026).
Theo anh (video đăng ngày 15/10/2026), một AI đã build lại engine trong vài giờ với chưa tới 18 đô, đó là lý do license quan trọng, và là lý do anh chỉ dùng một chương trình có license Apache. Anh nói cùng mẹo đó dùng được với bất kỳ chương trình open source nào, nên câu hỏi duy nhất là chương trình nào sẽ tới lượt tiếp theo.
Anh cảm ơn người xem.
Nguồn và liên kết 6 nguồn
- Tên gốc: I Used REA to Clone OpenAI's Codex
- Sự kiện: YouTube
- Video gốc: https://www.youtube.com/watch?v=pX8Sy8Rd44U youtube.com
- Kênh YouTube SoftsWeb (SoftsWeb): youtube.com/channel/UCBLw-HTM5BQc_FVvZ4MOHRQ youtube.com
- REA trên GitHub, repo mô tả là "Reverse engineer anything with agents, from app behavior down to native binaries" (đọc ngày 20/11/2026): github.com/morluto/rea github.com
- Codex trên GitHub, "Lightweight coding agent that runs in your terminal", license Apache-2.0 (đọc ngày 20/11/2026): github.com/openai/codex github.com
Related talks
Kimi K3.1 Pro trên KingBench 4: gần bằng Opus hay không
AICodeKing · AICodeKing · 14 min
Chạy Kimi K3.1 Pro qua sáu task KingBench 4 bằng PandaCode: điểm từng project, bảng mười một model, chi phí $31.88 và open weights.
Claude Code và Codex: đo thật chi phí và hiệu năng
Nathan Sebhastian · Nathan Sebhastian · 23 min
Năm bài test code thật, ba tầng model mỗi bên, 30 lượt chạy: so thời gian, token, chi phí và cách Claude Code với Codex làm việc.
Ba repo cho coding agent: tạo, kiểm chứng và đo lường
Thetips4you · Thetips4you · 11 min
Ba repo GitHub cho Claude Code và Codex: img2threejs dựng model Three.js từ ảnh, Reticle kiểm app thật bằng verdict, Caliper đo skill bằng ablation.