Tấn công mạng từng mất vài tháng, giờ AI làm trong vài phút
CTO Wiz nói về Black October, PHP2Shell, open source model bắt kịp, startup bị nhắm vì AI key, Red Agent tự tấn công mình và secure design.
✓ Đã duyệt độc lập · cập nhật 16/11/2026 · 46 min
1. Đoạn mở đầu và "Black October"
Tập này trên kênh a16z là cuộc trò chuyện giữa Ami Luttwak, đồng sáng lập kiêm CTO của Wiz, với hai General Partner của a16z là Zane Lackey và Sarah Wang (vai trò theo phần mô tả của video đăng ngày 13/11/2026). Zane và Sarah ngồi trong studio, Ami nói chuyện từ xa, trong một căn phòng treo ba cây đàn guitar.
Video mở bằng một chuỗi câu trích từ chính cuộc nói chuyện. Zane nói rằng chúng ta đang quay lại thập niên 90 và những năm 2000; chúng ta sẽ lại thấy các vụ breach bật ra liên tục, và mọi thứ sẽ trông rất khác 15 năm bảo mật vừa qua. Ami nói về những kẻ tấn công bằng AI đang thật sự nhắm vào các công ty, các startup, với quy mô và tốc độ chưa từng thấy (theo video đăng ngày 13/11/2026).
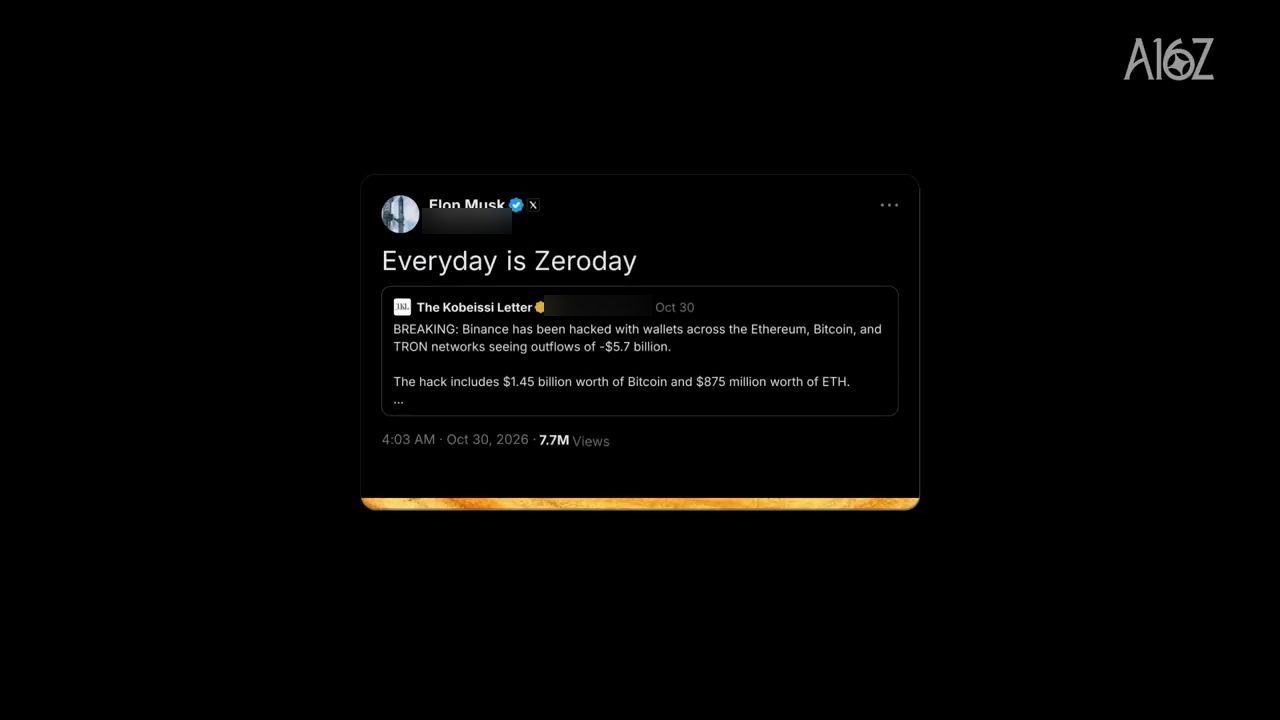
Sarah nhắc rằng Elon Musk vừa tweet điều đó gần đây: mỗi ngày đều là zero day. Rồi chị hỏi: AI đang làm gì để chuyện này xảy ra? Ami trả lời rằng model giờ đã đủ tốt để tìm và khai thác những lỗ hổng phức tạp. Điều còn lại là các open source model, và theo anh đó mới là phần đáng sợ. Vài tháng trước, anh và nhóm đã nói rằng còn vài tháng nữa thì open source model sẽ bắt kịp; giờ chúng đang bắt kịp (video đăng ngày 13/11/2026).
Zane nói rằng cuộc chơi bảo mật vừa thay đổi, và bạn cần nghĩ ngay lúc này xem làm sao tự động hóa thật nhiều cả phía blue lẫn phía red. Ami nói rằng phần lớn những gì các đội bảo mật làm không phải là bảo mật; theo anh, nên ngừng phần lớn những việc đang làm và tập trung vào việc tìm critical risk, tìm cách giảm thiểu nó, hoặc ít nhất là đặt detection và chuẩn bị sẵn khả năng phản ứng cho nó (video đăng ngày 13/11/2026).
Zane hỏi: vài năm tới sẽ trông như thế nào? Ami đáp rằng các cuộc tấn công bằng AI phổ biến, dễ làm, mà còn giỏi hơn bất kỳ con người nào; đó là vấn đề. Anh nói những công ty duy nhất có thể sống sót sẽ là những công ty… (video đăng ngày 13/11/2026).
Vào phần chính, Sarah cảm ơn Ami đã tham gia. Chị nói giới làm bảo mật đang gọi tháng 10 là "Black October", và rõ ràng chúng ta đang bước vào một kỷ nguyên mới của agentic attack. Chị nhờ anh mở đầu bằng việc kể xem chuyện quái gì đang diễn ra lúc này, và làm sao vượt qua thời khắc then chốt này (video đăng ngày 13/11/2026).
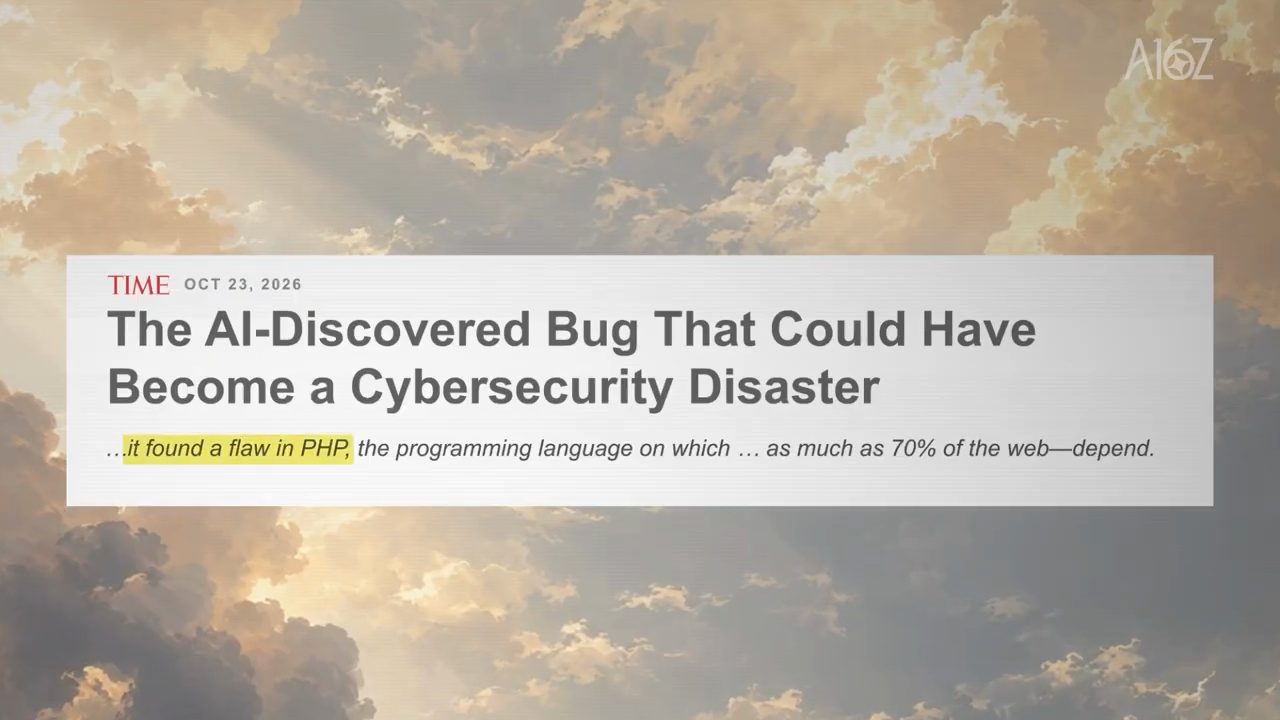
Ami nói rất vui được có mặt. Anh và nhóm gọi đây là Black October vì, theo anh, nó giống một sự kiện Black Swan: chưa bao giờ, thật sự chưa bao giờ, anh và nhóm thấy nhiều sự cố bảo mật xảy ra trong một tháng như vậy. Đó là nhiều loại sự cố khác nhau: cả số lượng lỗ hổng được tìm ra trong tháng 10 lẫn mức độ nghiêm trọng của chúng, trong đó có lỗ hổng PHP, mà anh gọi là có lẽ là lỗ hổng nghiêm trọng nhất từng được AI tìm ra. Lỗ hổng đến với tốc độ chưa từng thấy (theo Ami, video đăng ngày 13/11/2026).
Mặt khác, và còn tệ hơn, theo Ami là sự trỗi dậy của các cuộc tấn công bằng AI: những kẻ tấn công dùng AI với tốc độ và chuyên môn hoàn toàn mới, chưa từng thấy, đang thật sự nhắm vào các công ty, các startup, cả tủ lạnh, với quy mô và tốc độ chưa từng thấy (video đăng ngày 13/11/2026).
2. Hai khoảnh khắc trước tháng 10, và một cuộc tấn công trong khoảng 20 phút
Sarah nói điều đáng sợ, đúng như ý Ami, và Wiz cũng viết một phần trong blog của mình, là tốc độ. Chị nghĩ Ami từng nói, chắc chắn là nói riêng với a16z nhưng có lẽ cả công khai, rằng mỗi ngày đều là zero day, và Elon Musk đã tweet điều đó gần đây (video đăng ngày 13/11/2026).
Chị nhờ anh nói thêm: AI đang làm gì để điều này xảy ra, cơ chế nào giúp nó tăng tốc việc viết exploit? Chị nhắc rằng Wiz có làm việc quanh chuyện này và thấy thời gian bị rút ngắn từ vài tháng xuống vài tuần, rồi nhờ anh giải thích nó vận hành ra sao. Và vì khán giả của podcast này, chị hỏi thêm: founder nên nghĩ gì và làm gì (video đăng ngày 13/11/2026)?
Ami bắt đầu từ cách chúng ta đi tới đây. Theo anh, trước tháng 10 có hai khoảnh khắc lớn. Khoảnh khắc thứ nhất là khoảnh khắc Mythos, khi Mythos ra mắt và nói: trời ơi, chúng ta tìm được lỗ hổng. Nhưng rồi không có gì xảy ra. Chúng ta đã nói "trời ơi, nó đang tới", rồi người ta bảo: thôi được, thôi được, mặt trời vẫn mọc (theo Ami, video đăng ngày 13/11/2026).
Khoảnh khắc lớn thứ hai, theo Ami, là sự cố Hugging Face với OpenAI. Đó là một sự cố lớn nữa khiến người ta thấy rủi ro của tấn công bằng AI, nhưng một lần nữa, đó là những cuộc tấn công vô tình (theo Ami, video đăng ngày 13/11/2026).
Điều xảy ra trong Black October, theo anh, là mọi giả thuyết, mọi thứ người ta từng nói là sắp tới, đều đã tới, đổ ập lên chúng ta, và đang diễn ra ngay lúc này. Thứ nhất, model giờ đã đủ tốt để tìm và khai thác những lỗ hổng phức tạp. Điều đó có nghĩa là chuyện này không còn là lý thuyết nữa: nó đang xảy ra, một vụ bùng nổ lỗ hổng (theo Ami, video đăng ngày 13/11/2026).
Thứ hai là các open source model, và anh nhắc lại đó là phần đáng sợ. Vài tháng trước, khi lên tiếng, anh và nhóm đã nói rằng còn vài tháng nữa thì open source model sẽ bắt kịp. Giờ chúng đang bắt kịp, thật sự đang bắt kịp (theo Ami, video đăng ngày 13/11/2026).
Theo Ami, điều đó có nghĩa là giờ không chỉ là chuyện lỗ hổng. Các model này có thể tìm cách chạy code trong môi trường của bạn. Không cần phải là một lỗ hổng PHP phức tạp; nó có thể chỉ là một sai sót trong API của bạn. Chúng có thể tìm và tận dụng những zero day đó trong code của bạn, rồi chạy trọn một cuộc tấn công mà thường những kẻ tấn công giỏi nhất phải mất vài tuần hay vài tháng, trong khoảng 20 phút. Anh nói đó là điều anh và nhóm đang thấy lúc này (video đăng ngày 13/11/2026).
3. Open source model đi sau bao xa, và làn sóng nhắm vào AI development platform
Zane hỏi Ami thấy các open source model đang đi sau bao xa. Khi anh nói chuyện với những người làm về năng lực tấn công, con số thường là khoảng sáu tới chín tháng, nhưng theo anh thế đã đủ gần rồi. Anh tò mò Ami thấy gì (video đăng ngày 13/11/2026).
Ami nói có hai câu hỏi khác nhau. Câu thứ nhất: ở phía tấn công, để tìm một lỗ hổng, chúng ta có giỏi hơn open source model không? Có thể chúng ta hơn được khoảng ba tháng; không quá ba tháng. Vấn đề nằm ở phía tấn công, ở khâu thực hiện cuộc tấn công (theo Ami, video đăng ngày 13/11/2026).
Anh lấy ví dụ một công ty, công ty nào cũng được, giả sử là một startup, trong bối cảnh một làn sóng tấn công. Chỉ cần nhìn vào các nhà cung cấp AI development platform: Wiz có một bài blog; ban đầu bài blog ghi chín công ty bị tấn công trong tháng 10, danh sách tăng lên mỗi ngày, và tới lúc nói chuyện thì đã là 15. Theo anh đó mới chỉ là ví dụ của một thị trường (theo Ami, video đăng ngày 13/11/2026).
Theo Ami, các AI development platform đang bị nhắm tới một cách cụ thể lúc này vì chúng giữ AI key. Một kẻ tấn công, không nhất thiết phải là kẻ tấn công tinh vi, có thể dùng AI. Open source model đủ tốt để tìm ra vấn đề trong code của bạn, và vấn đề lớn là chúng còn tận dụng được những lỗi đó trong vòng 20 phút (video đăng ngày 13/11/2026).
Vậy hãy nghĩ xem startup nào đã sẵn sàng phát hiện những cuộc tấn công đó? Anh nói anh không biết. Rồi còn phải thật sự tìm ra chúng và phản ứng kịp thời. Theo anh, bạn sẽ cần một đội trực 24/7 ở mọi startup nhỏ (theo Ami, video đăng ngày 13/11/2026). Có tiếng đáp lại đồng tình.
4. PHP2Shell: gần như mọi khách hàng đều chạy PHP
Zane đề nghị dừng lại một chút ở PHP2Shell như một case study, một trong rất nhiều lỗ hổng xuất hiện trong Black October. Anh hỏi Ami thấy nó phổ biến đến đâu trong tập khách hàng của Wiz. Rồi, khi giờ đã cách đó vài tuần, anh rất tò mò Ami thấy việc patch trong tập khách hàng diễn ra thế nào, và tình hình sau vài tuần lỗ hổng này lộ ra ngoài ra sao (video đăng ngày 13/11/2026).
Ami nói PHP có lẽ là một trong những công nghệ phổ biến nhất ở vai trò công nghệ hướng ra bên ngoài (external-facing) (theo Ami, video đăng ngày 13/11/2026). Zane cười và chen vào: là một cựu CISO của một công ty e-commerce chạy PHP, đúng vậy. Sarah hỏi có phải người ta nói nó chiếm khoảng 70% Internet hay đại loại thế không (video đăng ngày 13/11/2026). Có tiếng đáp: đúng vậy.
Theo Ami, tác động là gần như 100% khách hàng của Wiz có chạy PHP ở đâu đó. Anh và nhóm thấy một mức giảm lớn rất nhanh. Anh không nói là khách hàng đã có patch tự động, nhưng họ rất, rất ý thức được tầm quan trọng của việc patch: khoảng 50% đã patch trong hai, ba ngày đầu. Một mức giảm gần như ngay lập tức (theo Ami, video đăng ngày 13/11/2026).
Nhưng vấn đề, theo anh, là thứ này chiếm 70% Internet. Riêng một lỗ hổng duy nhất này thôi cũng sẽ mất nhiều năm mới được giải quyết. Và có rất, rất, rất nhiều trường hợp, cả trên Internet lẫn trong môi trường của khách hàng, không có cách nào để patch, vì những phiên bản PHP cũ hơn thậm chí không nhận được bản patch (theo Ami, video đăng ngày 13/11/2026).
5. Exploit nhanh hơn, patch thì không, và lời khuyên auto-patch cho công ty mới
Sarah xin hỏi một câu ở tầng cao hơn. Hai partner của a16z đã viết một bài rất hay về thời gian viết exploit so với thời gian patch. Có rất nhiều thảo luận ngoài kia về chuyện AI khiến việc biến một patch diff thành một exploit chạy được trở nên rẻ hơn, dễ hơn, và có một số dữ liệu cho thấy khoảng thời gian đó đang giảm (theo Sarah, video đăng ngày 13/11/2026).
Mặt khác, chị nói dữ liệu về thời gian patch dường như lại không giảm; thậm chí còn tăng nếu nhìn dữ liệu trong 20, 25 năm qua. Chị hỏi Ami: AI có giúp được ở phía đó không, hay vẫn còn quá sớm (video đăng ngày 13/11/2026)?
Ami nói trước hết chị đúng: thời gian để có một exploit đã giảm mạnh. Thậm chí còn tệ hơn, vì nhiều lần thông tin bị rò rỉ trước cả khi CVE được công bố. Nhiều lần CVE đã ra mà bản patch vẫn chưa có (theo Ami, video đăng ngày 13/11/2026).
Trong vụ PHP, anh kể Wiz đã làm việc nhiều tháng với PHP để cả ngành sẵn sàng, vậy mà thông tin vẫn rò rỉ trước thời điểm. Khách hàng không có gì để làm, vì bản patch chưa sẵn sàng. Với Linux lúc này, ngay cả khi một lỗ hổng đã được báo cho Linux kernel, có thể mất vài tuần hay thậm chí vài tháng mới tới được mọi distro (theo Ami, video đăng ngày 13/11/2026).
Vì thế, theo anh, ngành nói chung chưa sẵn sàng. Kể cả khi bạn tự patch nội bộ được nhanh, đôi khi phải chờ tới lúc bản patch tới distribution của bạn, và như vậy là chưa sẵn sàng cho AI. AI có thể khai thác mọi thứ trong vài phút. Câu trả lời là thế giới chưa sẵn sàng cho chuyện này; đó là một vấn đề (theo Ami, video đăng ngày 13/11/2026).
Về chuyện patch, Ami nói Sarah đúng: chúng ta vẫn chưa biết chính xác cách patch tự động, và thật lòng anh chưa thấy con đường nào dẫn tới đó. Nói "tự động hóa mọi thứ đi" thì dễ. Trên thực tế, nếu bạn đang xây một công ty mới lúc này, bạn làm được. Nếu công ty mới của bạn có engineering tự động, CI/CD tự động và testing tự động, bạn có thể ở vị trí mà anh bảo "patch cái này" là cả hệ thống tự làm (theo Ami, video đăng ngày 13/11/2026).
Anh nghĩ với các công ty mới, bạn nên thiết kế hệ thống để có thể auto-patch. Nhưng muốn vậy, bạn cần một pipeline cho mọi thứ: có dev tự động, nên bạn cần khả năng nhận một ticket và để một dev tự động tạo ra bản patch; rồi testing tự động, CI/CD tự động và DevOps tự động. Theo anh, không có nhiều công ty legacy có đủ những thứ đó, và với phần lớn code của họ thì điều đó còn không thực tế; nhưng với startup thì có lẽ làm được. Anh coi đây là một nhiệm vụ cho startup: nếu bạn mới bắt đầu, hãy lên kế hoạch cho việc này (video đăng ngày 13/11/2026).
6. Hai nhóm cùng tìm ra một lỗ hổng, đào Bitcoin và harness Atlas
Zane muốn đi sâu thêm một chút về phía tấn công, qua quá trình phát hiện lỗ hổng. Anh nói, như một ghi chú bên lề hơi buồn cười, rằng đây là lỗ hổng được hai nhóm phát hiện độc lập, Wiz và Calif, quanh các chi tiết của lỗ hổng PHP2Shell, một chuyện ngày xưa từng xảy ra khá nhiều. Anh tò mò đội nghiên cứu của Wiz đã tận dụng AI ra sao để tìm ra nó, và AI đang mở khóa cho các đội nghiên cứu lỗ hổng như thế nào (video đăng ngày 13/11/2026).
Ami nói có vài điều. Trước hết, anh nghĩ chuyện này sẽ còn xảy ra nhiều, nhiều, nhiều hơn nữa từ giờ, vì mỗi lần có model mới là có năng lực mới. Có tiếng đồng tình. Anh ví nó như đào Bitcoin: số lỗ hổng sẽ giảm đi, nhưng vì nó giống Bitcoin nên lúc nào cũng còn nữa, và các model mới có thể khám phá thêm lỗ hổng. Vậy nên không có gì ngạc nhiên khi có một model mới rồi nhiều nhóm cùng tìm ra những lỗ hổng mới (theo Ami, video đăng ngày 13/11/2026).
Anh kể thêm rằng ngay lúc này Wiz đang chuẩn bị cho ZTC, cuộc thi zero-day của Wiz. Anh và nhóm đang nhận được rất nhiều báo cáo về một lỗ hổng rất, rất nghiêm trọng mà anh tin cũng sẽ tác động lớn tới Internet, và lỗ hổng này đang được nhiều nhóm cùng báo cáo (theo Ami, video đăng ngày 13/11/2026).
Zane nói thật đáng kinh ngạc khi mọi thứ cũ lại trở thành mới trong ngành bảo mật lúc này (video đăng ngày 13/11/2026).
Ami đồng ý. Anh kể đội lỗ hổng của Wiz đã xây, và xây cả cho sản phẩm Wiz, một thứ anh và nhóm gọi là Atlas, một harness để phát hiện lỗ hổng. Họ dùng nó với các model khác nhau mọi lúc, vì model nào cũng có năng lực riêng, từ OpenAI, Google hay một bên khác; anh và nhóm cố dùng tất cả để tìm bất cứ thứ gì có thể (theo Ami, video đăng ngày 13/11/2026).
Nhưng điểm mấu chốt, theo anh, là ai cũng đang làm điều này, nên có thể đoán trước rằng rất nhiều nhóm sẽ tìm ra lỗ hổng cùng lúc. Và đó là điều quan trọng: phải tập trung vào hạ tầng quan trọng, dùng các model frontier AI vốn đang đi trước vài tháng, và làm việc đó liên tục ở những khu vực ấy để chắc chắn mình tìm ra trước kẻ tấn công. Nhưng trên thế giới có quá nhiều code nên điều đó không đủ, vì vẫn sẽ có những lỗ hổng kẻ tấn công tìm ra ở những chỗ chưa ai nhìn tới (theo Ami, video đăng ngày 13/11/2026).
7. Nhiều model, chi phí và pipeline của blue agent
Sarah nói chị không muốn kéo cuộc trò chuyện vào ngõ ngách frontier model quá lâu, nhưng muốn hỏi thêm về chuyện dùng nhiều model, mỗi model giỏi một việc. Trong phạm vi Ami chia sẻ được, chị tò mò hai điểm. Một là, ở mức tổng quát, các model khác nhau giỏi ở những gì? Hai là, Wiz giờ đã là một phần của gia đình Google, nên có đội DeepMind và các model của họ ngay trong tầm tay, nhưng nghe như Wiz đang dùng nhiều model. Anh nghĩ gì về quan hệ giữa các frontier lab và các công ty an ninh mạng độc lập vào thời điểm này (video đăng ngày 13/11/2026)?
Ami nói mỗi model, và cả mỗi phiên bản của mỗi model, đều khác. Giờ mọi thứ còn phức tạp hơn vì có frontier model và có bản cyber của những model đó; đó là một ma trận phức tạp. Điểm chính là mỗi cái hành xử khác nhau, có tốc độ và chi phí khác nhau, nên không có một câu trả lời duy nhất. Anh nói điều này đúng với việc cho an ninh mạng nhưng cũng đúng với những thứ khác. Điều duy nhất một công ty độc lập có thể làm là thử tất cả các model, mọi lúc, để tìm ra tổ hợp tốt nhất (theo Ami, video đăng ngày 13/11/2026).
Theo cách anh nhìn, người ta hay nói giờ phát triển bằng AI thật dễ; điều đó không đúng. Với phần lớn founder lúc này, mấu chốt sẽ là chi phí, chi phí của dịch vụ. Cách duy nhất để tạo ra một dịch vụ scale được là xây một pipeline rất, rất thông minh, làm một số việc bằng những model cụ thể, những việc phức tạp hơn bằng model khác, và ghép tất cả lại một cách rất, rất hiệu quả. Nếu không, bạn sẽ lỗ trên mỗi lần bán (theo Ami, video đăng ngày 13/11/2026).
Anh lấy ví dụ thứ Wiz gọi là blue agent, agent điều tra các cuộc tấn công. Anh không thể chạy model tiên tiến và đắt nhất trên mọi event. Nhưng anh có thể tạo một pipeline: bắt đầu từ detection deterministic, rồi qua detection bằng một model rẻ, rồi tới một model cao cấp hơn; nếu tất cả đều cho là độc hại, anh mới nhờ model tiên tiến nhất xác định xem có thật sự độc hại không trước khi báo khách hàng (theo Ami, video đăng ngày 13/11/2026).
Vậy nên, theo Ami, bạn cần nhiều model, nhiều loại model, và phải thiết kế pipeline. Anh nghĩ đó thật sự là thay đổi mới về engineering cho các founder, cho những công ty xây hệ thống AI ở quy mô lớn (video đăng ngày 13/11/2026).
8. Continuous testing: quét code bằng Mythos có thể tốn 5 triệu đô
Sarah đồng tình và nói tiếp về chi phí. Chị nhắc một bài blog mà chị nghĩ Wiz đã viết, và nhờ Ami tóm lại ở đây sự chuyển đổi tư duy cần có quanh continuous testing, trọng tâm là chữ "continuous" thay vì "static". Chi phí rõ ràng đóng vai trò lớn trong việc phổ cập điều này, để mọi công ty đều làm được chứ không chỉ những công ty có lãi nhất và tinh vi nhất (video đăng ngày 13/11/2026).
Chị hỏi: về mặt chi phí, chúng ta còn cách điều đó bao xa? Còn cần gì nữa, có lẽ là thay đổi văn hóa, thay đổi tooling? Theo anh, các công ty cần đi tới đâu, và hôm nay chúng ta còn cách bao xa (video đăng ngày 13/11/2026)?
Ami nói đây là một câu hỏi lớn. Anh lấy bảo mật làm ví dụ và quay lại khoảnh khắc Mythos: người ta nói "trời ơi, có Mythos rồi, tôi phải quét toàn bộ code của mình". Được thôi. Giả sử bạn làm việc đó vào tháng 4: có thể bạn đã phí 5 triệu đô. Anh nói đó là những con số thật, bạn có thể phí rất nhiều tiền; nó rất đắt (theo Ami, video đăng ngày 13/11/2026).
Rồi giờ lại có Mythos 1.2, như anh nói. Bạn làm lại lần nữa? Anh nhấn mạnh anh không nói về ngân sách nhỏ: một số khách hàng giờ đang chi hàng chục triệu đô cho việc quét code (theo Ami, video đăng ngày 13/11/2026).
Theo Ami, bạn phải nghĩ tới một hệ thống scale được, một hệ thống liên tục quét nhưng thông minh, vì sẽ có model mới, năng lực mới, code mới. Anh và nhóm coi đây là một thách thức lớn của ngành; anh và nhóm đang cố tìm lời giải, và anh nói anh sẽ không bảo là đã giải xong (video đăng ngày 13/11/2026).
Thách thức, theo anh, là dùng ngân sách một cách khôn ngoan để quét cả từ bên trong lẫn từ bên ngoài. Wiz có active attack, có passive attack, có code analysis, có thể quét ngay trên disk, có thể nhìn vào runtime. Làm sao dùng toàn bộ ngân sách theo cách hiệu quả nhất cho khách hàng, không phải một lần quét mà là quét liên tục? Anh nói đó là thách thức của security scanning lúc này (video đăng ngày 13/11/2026).
Nếu anh bảo bạn "cứ chạy Mythos trên code của bạn đi", thì đúng, bạn làm được. Nhưng nó có thật sự giải quyết vấn đề của bạn một cách liên tục không? Theo Ami là không; nó chỉ để lại một lỗ lớn trong ngân sách (video đăng ngày 13/11/2026).
9. Cloud security năm 2026 và những gì khách hàng muốn tự động hóa
Zane nói cảm giác như đã cả một đời từ hồi mọi người chỉ nói về cloud security, về bảo mật thời trước AI. Nhưng với các đội bảo mật và người làm nghề, các CISO, các security engineer, vấn đề mới xuất hiện không có nghĩa là vấn đề cũ biến mất. Rất nhiều công ty trong Fortune 500 và Global 2000 vẫn đang xử lý nhiều thách thức về cloud security (video đăng ngày 13/11/2026).
Anh chia câu hỏi làm hai. Phần đầu, tạm gác AI sang một bên: Ami có thể nói về tình trạng áp dụng cloud và bảo mật cloud trong năm 2026 không? Phần thứ hai, đưa AI vào: nó đang thay đổi cloud security cụ thể ra sao (video đăng ngày 13/11/2026)?
Ami nói trước hết, khi nói về cloud security, nếu tôi có một ứng dụng đang chạy thì nó luôn ở trên cloud. Khi những kẻ tấn công bằng AI nhắm vào ứng dụng của tôi, chúng sẽ luôn bắt đầu từ chính những lỗ hổng, những vấn đề và những sai sót mà bạn có thể đã mắc từ trước. Nên không có gì thay đổi ở chỗ trong cloud security bạn phải tập trung vào critical risk rồi sửa nó. Nếu bạn có một lỗ hổng PHP chưa sửa, kẻ tấn công sẽ vào từ đó (theo Ami, video đăng ngày 13/11/2026).
Theo anh, chúng ta chỉ thêm vào nhiều lỗ hổng hơn và nhiều kiểu tấn công hơn; điều đó không có nghĩa là bạn không phải sửa những đường tấn công cũ. Về cloud security, điều anh và nhóm thấy là, trước hết, ai cũng hiểu bạn cần một system of record hiểu và cho bạn tầm nhìn vào mọi thứ (video đăng ngày 13/11/2026).
Điều bắt đầu thay đổi, theo Ami, là các công ty đang cố tạo thêm agentic workflow và cũng kỳ vọng nhiều hơn từ Wiz. Ví dụ, trước đây Wiz đưa ra một lỗ hổng kèm mức ưu tiên; giờ khách hàng kỳ vọng Wiz quay lại code, tìm đoạn code đó, tạo bản sửa, tạo pull request, về cơ bản là giúp tự động hóa thêm những quy trình tốn thời gian (theo Ami, video đăng ngày 13/11/2026).
Với detection cũng vậy: khách hàng không muốn chỉ một detection. Họ kỳ vọng có cả một cuộc điều tra đầy đủ, forensics, tìm root cause, cho biết kẻ tấn công vào bằng cách nào, và đẩy chúng ra (theo Ami, video đăng ngày 13/11/2026).
Theo cách anh nhìn, điều AI đang làm lúc này là: mọi bước mà Wiz chưa giải quyết tự động, các công ty đang tự cố làm tự động. Và họ cũng kỳ vọng Wiz giỏi lên. Ví dụ, anh nói giờ không còn là chuyện tìm ra threat nữa: anh và nhóm phải điều tra đầy đủ, phải làm cả forensics. Anh nghĩ bước tiếp theo của Wiz, khi đã thấy những kẻ tấn công bằng AI, là bắt đầu nghĩ tới automated response, một điều mà anh gọi là rất đáng sợ (video đăng ngày 13/11/2026).
10. Red Agent: cánh cửa, chiếc chìa khóa và watermark cứ dâng
Có tiếng đồng tình. Sarah nói tiếp về những thứ Wiz đang tự động hóa và cách Wiz đã thay đổi. Ami đã nói về Blue Agent; chị nhờ anh chia sẻ thêm về Red Agent, vì chị nghĩ đó là nơi Wiz thật sự mô phỏng góc nhìn của đối thủ. Chị hỏi phản ứng của Wiz trước rủi ro đang dịch chuyển vì AI có phải là, quay lại chuyện tốc độ, tốc độ của bên phòng thủ và tốc độ của kẻ tấn công, tìm cách trao cho khách hàng tốc độ của máy hay không (video đăng ngày 13/11/2026).
Ami nói đúng vậy. Theo anh, rốt cuộc có hai lực ở đây, red và blue. Blue cố tìm các cuộc tấn công và chặn chúng. Red nói rằng cách phòng thủ tốt nhất là tấn công. Bạn phải liên tục tự tấn công mình bằng AI, vì khác với trước đây khi phòng thủ là tĩnh, giờ phòng thủ phải động, bởi mỗi model mới lại có năng lực mới. Có thể ứng dụng của bạn hôm qua được coi là an toàn, nhưng hôm nay thì không (theo Ami, video đăng ngày 13/11/2026).
Anh đưa ra một phép so sánh. Hãy nghĩ bạn có một cánh cửa, và có thể bạn giấu chìa khóa dưới tấm thảm chùi chân. Điều đó được coi là an toàn. Nhưng kẻ tấn công của bạn đang có thêm siêu năng lực mỗi tuần. Có thể tuần sau chúng sẽ vào được cửa nhà bạn. Vậy điều được coi là an toàn tuần trước, nếu model AI nào cũng vào được cửa, thì không còn an toàn nữa. Theo anh, watermark cứ dâng lên mãi (video đăng ngày 13/11/2026).
Vì thế, theo Ami, cách duy nhất để biết mình có vấn đề là liên tục tự tấn công mình bằng những model mới nhất, để trước khi kẻ tấn công mở được cửa, bạn đã phát hiện ra, đã sửa, và bạn không có nhiều thời gian. Đó là tốc độ; anh nói tốc độ phòng thủ là điều sống còn. Red agent cố làm đúng điều đó: thực hiện một cuộc tấn công bằng AI vào các ứng dụng của bạn từ bên ngoài, dùng ngữ cảnh Wiz có từ bên trong, để tìm ra vấn đề trước khi kẻ tấn công thật sự dùng chúng (video đăng ngày 13/11/2026).
11. Các lớp phía red: exposure trước, code sau
Zane hỏi Wiz có làm một pipeline tương tự ở phía red team không. Câu hỏi của anh xuất phát từ góc nhìn của những đội thấy tất cả chuyện này hợp lý và muốn bắt đầu: hãy giúp họ tránh một loạt sai lầm mà mọi người khác đã phải học. Ở phía blue team, Wiz bắt đầu bằng cách tiếp cận deterministic rồi thêm dần các model rẻ, và pipeline mà Ami nói ngày càng đắt hơn qua từng bước. Ở phía red team có làm tương tự không, bắt đầu deterministic rồi thêm model rẻ? Hay xếp một loạt model khác nhau, tất cả bắt đầu từ đầu và chạy cùng lúc (video đăng ngày 13/11/2026)?
Có tiếng đáp ngắn rằng là tất cả, kèm một tiếng đồng tình.
Ami so sánh: nếu bạn có một khoản ngân sách, bạn có thể đưa hết cho Mythos để chạy trên code; như vậy không hiệu quả lắm. Hiệu quả hơn là phân tích toàn bộ exposure, việc Wiz làm theo cách deterministic. Sau đó Wiz xếp lên trên một agent chuyên nhìn vào mọi thứ không cần xác thực, đang lộ ra Internet từ môi trường của bạn. Đó là phân tích tức thì cho mọi thứ (theo Ami, video đăng ngày 13/11/2026).
Theo anh, mỗi exposure bạn có là việc khẩn cấp nhất, còn quan trọng hơn cả việc quét code của bạn. "Ai quan tâm tới code của bạn?", anh nói; điều anh nói tới là bề mặt thật sự đang lộ ra và không cần xác thực. Thứ đó khẩn cấp hơn. Bước tiếp theo mới là phân tích pen test sâu hơn và phân tích code sâu hơn. Vậy là chắc chắn có các lớp ở đây (video đăng ngày 13/11/2026).
Về model và thời gian điều tra, anh nói từ bên ngoài, agent đó có thể mất vài phút cho mỗi endpoint vì bạn có cả triệu endpoint. Khi có một ứng dụng quan trọng, anh có thể dành 10 giờ để cố hack nó. Tất cả là một pipeline; theo anh, mọi thứ giờ sẽ là pipeline. Bạn không thể ném tiền vào code scanning rồi nghĩ là xong. Tất cả là chuyện quản lý ngân sách; đó là toàn bộ vấn đề (theo Ami, video đăng ngày 13/11/2026).
Và tất cả đều nối với nhau: nếu anh tìm ra một vấn đề và đội engineering nói "trời ơi, sửa cái này tốn quá", thì anh có thể bảo: được rồi, để blue agent đặt vài detection ở đó. Theo Ami, mọi thứ cùng vận hành với nhau (video đăng ngày 13/11/2026).
12. Ai đang thật sự tự tấn công mình, và PR của Mythos đi nhầm chỗ
Có tiếng đáp đồng tình. Sarah nói chị đang định hỏi, và rất thú vị khi nghe góc nhìn của Ami, vì mới hôm trước a16z có một cuộc thảo luận nội bộ về chuyện cảm giác như state-of-the-art chính là những gì Red Agent đang làm: có những bầy agent liên tục tấn công chính hệ thống của bạn để bạn biết cách tự bảo vệ trước chúng. Wiz làm việc với một số khách hàng doanh nghiệp hàng đầu, hơn 50% Fortune 100, và cũng có các startup tiên phong. Chị hỏi bao nhiêu người thật sự đang làm việc này (theo Sarah, video đăng ngày 13/11/2026)?
Ami nói trong Wiz, đa số khách hàng đã dùng Red Agent. Trên toàn ngành, anh nghĩ là chưa đủ. Anh nghĩ ai cũng nên làm việc này ngay bây giờ: không có gì quan trọng hơn việc liên tục quét môi trường của bạn từ bên ngoài. Cách phòng thủ tốt nhất là tấn công; khi chúng tới thì có thể đã quá muộn. Nên điều tốt nhất bạn có thể làm là liên tục tấn công môi trường của mình (theo Ami, video đăng ngày 13/11/2026).
Theo Ami, ở phía khách hàng của Wiz, anh và nhóm đang tiến rất nhanh tới mức gần như phủ hết; ai cũng hiểu điều này, và đây thật sự là một trong những tính năng tăng trưởng nhanh nhất Wiz từng phát hành. Còn trên thế giới, anh không nghĩ mọi người hiểu. Anh nghĩ Mythos có được rất nhiều PR, điều đó tốt, nhưng PR lại đi nhầm chỗ (video đăng ngày 13/11/2026).
Anh thật sự không nghĩ quét code là việc hiệu quả nhất bạn có thể làm, và điều này quan trọng vì người ta có thể nói "tôi đã đầu tư rất nhiều vào việc quét code". Theo anh, đó không phải là điều bạn nên làm; bạn nên tập trung quét external exposure trước. Anh kể có một sự cố lớn mới hai ngày trước khi ghi hình: một key được hard-code trong một ứng dụng di động đã làm lộ toàn bộ dữ liệu của người dùng (theo Ami, video đăng ngày 13/11/2026).
Theo Ami, đó là nơi kẻ tấn công bắt đầu: các bề mặt không cần xác thực. Đó là thứ bạn phải quét, và phải quét liên tục. Anh nghĩ đó là khoảng trống, và thế giới cần biết điều đó (video đăng ngày 13/11/2026).
13. Founder nên làm gì trước khi ship: một đêm bị tấn công
Sarah tiếp tục về chuyện founder nên làm gì. Chị kể Zane và một đồng nghiệp đã viết một ghi chú gửi các founder của a16z ngay giữa Black October, nói về việc chi nhiều hơn cho bảo mật và có thể cân nhắc hoãn các đợt ra mắt sản phẩm. Chị hỏi cả hai người, có lẽ Zane nói thêm trước: giả sử tôi là founder sắp có một đợt release, tôi có một backlog vấn đề bảo mật; tôi nên nghĩ thế nào về những gì cần làm trước khi ship (video đăng ngày 13/11/2026)?
Zane mở đầu. Anh nghĩ anh và Ami rất đồng quan điểm ở điểm này: cuộc chơi bảo mật vừa thay đổi. Bạn cần nghĩ ngay lúc này xem làm sao tự động hóa thật nhiều cả phía blue lẫn phía red, và thật sự tận dụng nhiều loại agent cho những việc tự động đó (theo Zane, video đăng ngày 13/11/2026).
Theo Zane, ngày xưa với mô hình cũ, bạn có một đợt release rồi hoãn nó lại vì bảo mật và những thứ tương tự. Mô hình mới mà anh nghĩ tới là: làm sao làm tất cả những việc này song song, làm sao tận dụng nhiều loại agent để test liên tục. Và nếu bạn đang xây một công ty mới hôm nay, hãy làm patch ngay từ đầu và xây thật nhiều tự động hóa vào quá trình phát triển phần mềm lẫn phát triển hạ tầng (video đăng ngày 13/11/2026).
Ami đồng ý. Anh nói anh làm việc với các CEO của những startup đang bị tấn công, và đề nghị đặt mình vào vị trí của họ. Bạn thức dậy, đội bảo mật báo có chuyện tệ xảy ra trong đêm: "chúng tôi đã cố chặn, nhưng chúng đã vào được; chúng tôi thức dậy sau một tiếng". Và theo anh, đó còn là tình huống tốt (video đăng ngày 13/11/2026).
Có tiếng xen vào rằng anh đang nói nhẹ tay khi nói một tiếng. Ami nói tiếp rằng sau một round, anh còn không biết họ có ai chuyên trách bảo mật hay không. Rồi họ phát hiện kẻ tấn công đã vào, và cả cuộc tấn công, một lần nữa, mất 20 phút, tính từ lúc vào cho tới khi lấy hết mọi secret, mọi AI key của mọi khách hàng. Giờ bạn phải tính xem sẽ nói gì với tất cả khách hàng và sẽ làm gì. Anh nói đây là điều các công ty đang trải qua lúc này (theo Ami, video đăng ngày 13/11/2026).
Theo Ami, điểm mấu chốt là chúng ta chưa từng thấy tấn công bằng AI như thế này trước đây; phải hiểu đó là một mối đe dọa mới, một mối đe dọa với tất cả mọi người. Nhưng nếu tôi là một startup, đặc biệt nếu tôi có bất cứ thứ gì kẻ tấn công muốn, nhất là AI key hay bất cứ thứ gì liên quan tới AI mà chúng dùng được, thì tôi nằm trong tầm ngắm của chúng. Không cần phải là công ty lớn: startup thật ra đang là mục tiêu chính của chúng lúc này cho LLMjacking (video đăng ngày 13/11/2026).
Vậy cần làm gì? Theo Ami, nếu bạn có AI key, có lẽ tốt hơn là đặt giới hạn cho chúng, vì nếu bị đánh cắp, bạn không muốn bị tính một khoản phí lớn; anh nói chuyện này anh và nhóm thấy xảy ra rất nhiều, và thật sự rất đáng buồn. Nhưng cũng hãy chắc rằng nếu bạn đang bị nhắm tới, bạn cần đặt rất nhiều sự tập trung vào bảo mật. Trước đây chưa bao giờ như vậy, nhưng giờ thì đúng là: nếu chúng muốn vào, chuyện đó sẽ xảy ra. Nên bạn phải đầu tư vào việc này; không có cách nói nào khác (video đăng ngày 13/11/2026).
Zane nói điều đó hoàn toàn đúng. Theo anh, mức đầu tư cho bảo mật, dù là tiền, thời gian hay bất cứ thứ gì, đều cần tăng lên trong vài năm tới khi chúng ta bước vào kỷ nguyên bảo mật mới này (video đăng ngày 13/11/2026).
14. Ngân sách tăng 80%? Ngôi nhà, mái nhà và secure design
Sarah nói tiếp về chủ đề này: gần đây một CISO nói với một partner trong đội của chị rằng ông dự kiến ngân sách bảo mật của mình sẽ tăng 80% trong năm tới; ai cũng đoán nó sẽ tăng, nhưng mức đó có lẽ thuộc loại cao. Chị hỏi Ami thấy mọi người đang chi nhiều tiền hơn vào đâu, và ngược lại, CISO nên chi ít đi cho những gì. Ami từng viết công khai về một loại sản phẩm bảo mật có thể trở nên phần nào lỗi thời; chị nhờ anh nói ngân sách nên tăng ở đâu và giảm ở đâu (theo Sarah, video đăng ngày 13/11/2026).
Ami lại dùng một phép so sánh: giả sử bạn có một ngôi nhà và bạn biết một nhóm tinh nhuệ gồm những hacker được huấn luyện giỏi nhất sẽ hack nhà bạn. Chúng có thể không vào bằng cửa chính; chúng có thể vào qua cửa sổ hoặc mái nhà. Thật lòng mà nói, có bao nhiêu ngôi nhà sẵn sàng cho điều đó? Phần lớn các nhà sẽ nói: thôi, tôi sẽ không bảo vệ mái nhà; chẳng có cách nào, điều đó là bất khả (theo Ami, video đăng ngày 13/11/2026).
Theo anh, phần lớn các công ty chưa sẵn sàng cho những kẻ tấn công có tốc độ và chuyên môn của những kẻ tấn công giỏi nhất thế giới, và đó là lý do đây là một bài toán khó. Trước cả khi nói tới ngân sách, anh còn không biết ngân sách có giải quyết được vấn đề không. Chuyện không nằm ở ngân sách bảo mật. Nó là chuyện tập trung, nhưng nói thật, nó là chuyện kiến trúc bảo mật, thiết kế bảo mật. Ngân sách thậm chí không giải quyết được gì; không có công cụ bảo mật nào trên thế giới mà bạn mua về là mọi thứ ổn (video đăng ngày 13/11/2026).
Có tiếng nói "dang it", và một câu: nếu điều đó đúng thì công việc của nhiều người trong chúng tôi đã dễ hơn nhiều.
Ami nói anh không nghĩ điều đó đúng. Theo anh, kể cả khi bạn có những công cụ bảo mật native, hiểu cách các cuộc tấn công trong thế giới AI và tấn công cloud vận hành, thì ngay cả khi đó, nói thật, chuyện vẫn nằm ở secure design hơn là ở ngân sách bảo mật. Ngân sách bảo mật có tăng không? Có thể. Có nên rà soát lại stack hiện có không? Có. Nhưng hơn thế, đó là chuyện có một đội dev luôn tập trung quét code và ứng dụng mọi lúc (video đăng ngày 13/11/2026).
Theo Ami, đó là chuyện nghĩ tới sandbox và isolation, secure design, network lockdown, process lockdown và image lockdown. Nếu bạn đang xây gì đó lúc này, hãy chuẩn bị cho một kẻ tấn công cấp quốc gia. Hãy hình dung sẽ có một lỗ hổng. Đừng mặc định kiểu "thôi, chạy hết mọi thứ trong một Kubernetes cluster"; không, lúc nào cũng có lỗ hổng zero-day trong Linux kernel, và ai cũng có thể thoát ra khỏi một container. Vậy nên secure design là thứ lớn hơn nhiều so với ngân sách. Tất nhiên, có ngân sách bảo mật là điều tốt (video đăng ngày 13/11/2026).
15. Bước nhảy kiểu cloud, và phần lớn việc của đội bảo mật không phải là bảo mật
Có tiếng khen đó là một ý hay. Zane nói tiếp: theo anh, chuyện này rất giống cloud, ở chỗ đây là một bước nhảy bậc thang thật sự. Anh đang thấy rất nhiều CISO nhìn lại stack nhà cung cấp hiện có và làm lại từ đầu để xem đâu là những bên AI native. Bởi bạn cần công nghệ AI native khi đang thật sự tập trung vào kiến trúc an toàn, đúng như Ami nói: nghĩ thấu bài toán và hiểu rằng ở mọi tầng của stack đều có lỗ hổng (theo Zane, video đăng ngày 13/11/2026).
Đồng thời, Zane nhắc câu nói cũ của giới CISO: đừng để một cuộc khủng hoảng tốt trôi qua lãng phí. Theo anh, điều đó đang thật sự diễn ra: làm lại rất nhiều phần trong bức tranh sản phẩm bảo mật của bạn để nó thật sự AI native, giúp bạn bước vào kỷ nguyên mới mà bạn đã ở trong đó rồi, dù muốn hay không (video đăng ngày 13/11/2026).
Sarah đề nghị nói thẳng hơn, không phải để chê bai công ty cụ thể nào: loại phần mềm, giả sử là phần mềm bảo mật, nào mà các CISO đang có lúc này và không còn cần nữa (video đăng ngày 13/11/2026)?
Ami nói anh luôn phản đối một điều, và báo trước rằng câu này có thể nghe nặng: phần lớn những gì các đội bảo mật làm không phải là bảo mật. Có lẽ chỉ một phần nhỏ, rất nhỏ thời gian của họ là thật sự bảo mật. Cách kiểm tra là thế này, và đó là lý do anh luôn tin vào việc cứ tự tấn công mình: bạn dành bao nhiêu thời gian với red team, và bao nhiêu thời gian với compliance và làm báo cáo? Nói thật, theo anh phần lớn các đội bảo mật không tập trung vào bảo mật (video đăng ngày 13/11/2026).
Theo anh, bảo mật là một trong mấy việc: chuẩn bị cho kẻ tấn công, tự tấn công mình, hoặc đặt guardrail cho cuộc tấn công khi nó tới. Điểm mấu chốt là giờ các đội bảo mật phải hiệu quả hơn nhiều. Nên ngừng phần lớn những gì đang làm và tập trung vào tìm critical risk, tìm cách giảm thiểu nó, hoặc ít nhất đặt detection và chuẩn bị sẵn khả năng phản ứng cho nó. Phải giỏi việc đó, nên không còn thời gian cho mọi thứ không tập trung vào đó. Khi làm một việc, hãy hỏi: báo cáo này có thật sự giúp chúng ta không (theo Ami, video đăng ngày 13/11/2026)?
Ami nói đó luôn là quan điểm của anh khi phản đối thứ được gọi là CSPM cổ điển trong cloud, cách làm cloud security trước đây: chỉ là một danh sách các kiểm tra cấu hình. Anh không quan tâm tới điều đó. Bạn phải quan tâm kẻ tấn công sẽ vào từ đâu, và mình đã làm mọi thứ có thể để chặn chúng chưa. Nếu có một rào chắn chiến lược mình xây được, hãy xây nó. Tập trung hiểu rủi ro thật sự trong môi trường, xây một chiến lược isolation bền vững, dài hạn. Theo anh, đó là những việc bạn nên làm (video đăng ngày 13/11/2026).
16. Tự động hóa dễ cho công ty mới, khó cho công ty có legacy
Sarah nói tiếp về chuyện quản lý thời gian, và lật sang cách AI đang thật sự giúp các đội bảo mật. Khi agent có lẽ sẽ nhận thêm nhiều hơn các cuộc điều tra và kiểm thử thường lệ, Ami đã trả lời một phần, nhưng chị muốn đi sâu: những chuyên gia bảo mật giàu kinh nghiệm nhất nên dành thời gian vào đâu (video đăng ngày 13/11/2026)?
Ami nói với một đội bảo mật bắt đầu từ con số không lúc này thì dễ hơn nhiều. Nếu bạn đang xây một công ty bây giờ, bạn may mắn, và nên cố xây mọi thứ tự động hoàn toàn: security review tự động, quy trình patch tự động, điều tra tự động. Nếu bạn có đủ ngữ cảnh và knowledge base về môi trường của mình, chắc chắn có cách để xây mọi thứ tự động hoàn toàn (theo Ami, video đăng ngày 13/11/2026).
Vấn đề, theo anh, là với phần lớn các đội bảo mật thì không phải như vậy. Bạn có nhiều phần mềm legacy, hàng nghìn developer, bạn thậm chí không biết ai sở hữu cái gì. Không phải mọi thứ thay đổi chỉ vì có một AI agent. Mọi chuyện vẫn quay về việc tìm ngữ cảnh xem ai thật sự sở hữu từng resource, làm sao khiến họ patch. Nó phức tạp (video đăng ngày 13/11/2026).
Nên theo Ami, phần lớn các đội bảo mật trong ngành sẽ cần thời gian để tìm ra cách thật sự đạt được hiệu quả. Nó không dễ và đơn giản như nghe, vì rất nhiều kiến thức của tổ chức có phần mù mờ, không được viết ra ở đâu cả. Nhưng đó là thách thức của mọi đội bảo mật: nếu tôi không phản ứng được trong vài phút, tôi có còn ý nghĩa gì không (video đăng ngày 13/11/2026)?
17. Quay lại thập niên 90: worm, Y2K và AI giỏi hơn con người
Zane khép lại bằng một câu hỏi nối các mạch đã bàn: vài năm tới, hai tới ba năm tới, sẽ trông ra sao? Anh mở đầu bằng dự đoán của mình: chúng ta đang quay lại thập niên 90 và những năm 2000. Sẽ có những lỗ hổng zero-day full remote, không cần xác thực, bật ra liên tục. Chúng ta sẽ lại thấy các vụ breach bật ra liên tục. Mọi thứ sẽ trông rất khác 15 năm bảo mật vừa qua; anh nghĩ chúng ta đang quay lại một kỷ nguyên trông rất khác về bảo mật (theo Zane, video đăng ngày 13/11/2026).
Anh còn đưa ra một dự đoán táo bạo: anh sẽ không ngạc nhiên nếu chúng ta lại thấy worm trên Internet như thời Windows XP. Anh kể khi trò chuyện nội bộ chuyện này trong đội infra, một đồng nghiệp nêu một điểm buồn cười: với những ai làm trong ngành tech và IT lúc đó, có một giai đoạn bạn không thể cài và cập nhật Windows XP đủ nhanh, vì từ lúc cài, khi bắt đầu cập nhật, một con worm đã đánh vào hệ thống và lây nhiễm nó ngay trong lúc cập nhật. Thế nên bạn phải cài mọi thứ offline theo đúng nghĩa đen, vì nếu cài online, máy sẽ bị chiếm nhanh hơn tốc độ bạn kịp patch (theo Zane, video đăng ngày 13/11/2026).
Theo Zane, rất nhiều điều có vẻ mới mẻ với AI, theo nhiều cách, là thứ mà nhiều người đã trải qua 20, 25 năm trước, trong những ngày miền viễn tây của Internet. Từ đó, anh hỏi Ami nghĩ vài năm tới sẽ ra sao (video đăng ngày 13/11/2026).
Sarah hỏi nối thêm vào câu của Zane: Ami đã viết một bài blog rất hay hồi tháng 4, rằng một khoảnh khắc Y2K đang tới trong 12 tới 18 tháng. Theo ý của Zane về hai, ba năm tới, liệu anh có kéo khoảnh khắc đó lại gần hơn, khi nhìn mọi thứ đã xảy ra trong sáu tháng qua (theo Sarah, video đăng ngày 13/11/2026)?
Ami nói trước hết, anh nghĩ Black October có thể mới chỉ là khởi đầu. Anh và nhóm không muốn làm mọi người sợ quá, và đã hy vọng còn nhiều thời gian hơn, nhưng các open source model đang bắt kịp nhanh hơn nhiều so với anh và nhóm nghĩ. Hy vọng là open source model đi sau một năm, nhưng không phải vậy. Nên anh nghĩ nó đang xảy ra: anh và nhóm chưa từng thấy mức độ tấn công này trên khắp các khách hàng (theo Ami, video đăng ngày 13/11/2026).
Và nếu so với thập niên 90, theo anh, sự phụ thuộc của chúng ta vào công nghệ giờ cao hơn rất, rất, rất nhiều. Có tiếng đồng tình. Ami nói thêm một điều quan trọng cần hiểu: đây gần như là lĩnh vực duy nhất của loài người lúc này mà AI giỏi hơn con người. Đó là vấn đề, và đó không phải vấn đề của thập niên 90. Các cuộc tấn công bằng AI giờ phổ biến, dễ làm, mà còn giỏi hơn bất kỳ con người nào (theo Ami, video đăng ngày 13/11/2026).
Anh nói anh đang nói về những cuộc tấn công rất, rất phức tạp, dùng zero day. Ngay hôm ghi hình, anh và nhóm gặp một cuộc tấn công dùng một zero day trên một kernel driver. Theo anh, chuyện đó lẽ ra phải rất hiếm, vậy mà giờ xảy ra mỗi ngày; những kẻ tấn công là con người không làm được điều đó. Nên chúng ta đang ở một kỷ nguyên mà AI giỏi hơn con người (theo Ami, video đăng ngày 13/11/2026).
Ami nói anh không thể nhìn trước hai năm tới. Anh nghĩ những công ty duy nhất có thể sống sót là những công ty ngay bây giờ đang xây không chỉ tự động hóa bảo mật, secure design, security review, mà còn thiết kế lại theo một cách mới những hệ thống lộ ra Internet của mình; cái gì chưa sẵn sàng thì nên gỡ khỏi Internet, và gỡ nhanh. Trên Internet, bạn cần sẵn sàng với mọi thứ cho những kẻ tấn công điên rồ, và phải thiết kế cho điều đó. Theo anh, đó là cách duy nhất (video đăng ngày 13/11/2026).
18. Scan for Good và lời chào cuối
Sarah nói nhiều phần của podcast này tập trung vào doanh nghiệp, công ty tech và những thứ tương tự. Chị muốn nhắc tới Scan for Good, một sáng kiến Wiz vừa ra mắt gần đây, trong bối cảnh các cuộc tấn công đã bàn, như tấn công vào các công ty hạ tầng AI. Nhưng nếu nhìn vào các cuộc tấn công gần đây vào các thiết bị làm lạnh ở châu Âu, và nghĩ tới chuỗi cung ứng thực phẩm, thì ở quy mô lớn, chuyện này có hậu quả nghiêm trọng với nhân loại (theo Sarah, video đăng ngày 13/11/2026).
Chị nói chị không muốn gieo sợ hãi, nhưng nghĩ cũng có một ranh giới phù hợp mà Ami đang đi, là làm sao để mọi người được chuẩn bị và nhìn nhận mọi việc nghiêm túc. Chị có hai câu hỏi. Một: chúng ta nên lo tới mức nào về những gì đang xảy ra với hạ tầng công cộng, và với những đơn vị không có ngân sách an ninh mạng lớn? Hai: Scan for Good là gì, vì sao Wiz làm nó, và Wiz đang giúp các tổ chức phi lợi nhuận, các dịch vụ công chuẩn bị cho những gì đang xảy ra rồi như thế nào (video đăng ngày 13/11/2026)?
Ami nói có, anh lo. Đó chính là phần mềm legacy: có thể là những chiếc tủ lạnh thật ngoài đời, có thể là giao thông, có thể là bất cứ thứ gì. Theo anh, thật sự bất cứ thứ gì chúng ta biết là đang nối Internet đều đang gặp rủi ro, và đó chính là lý do Wiz khởi động Scan for Good (video đăng ngày 13/11/2026).
Theo Ami, Scan for Good cố giúp bất kỳ dịch vụ công nào muốn được giúp: Wiz quét họ và cố tìm ra vấn đề. Nó sẽ không giải quyết mọi vấn đề của họ, nhưng Wiz đang cố cho họ một cú hích. Hy vọng của anh và nhóm là nếu tìm ra điều gì đó, họ sẽ hiểu đây là một dự án lớn hơn và sẽ tự bắt đầu làm red scanning. Nên đây chủ yếu là để đẩy họ đi theo hướng đó (video đăng ngày 13/11/2026).
Sarah nói thật tuyệt và cảm ơn Ami rất nhiều. Có tiếng nói buổi trò chuyện rất vui và rất tuyệt. Ami nói anh rất vui được gặp cả hai, và đây là một thời điểm điên rồ. Sarah đáp đúng là một thời điểm điên rồ, và cảm ơn anh vì những gì anh đang làm lúc này. Có tiếng đáp "absolutely". Zane nói ai mà ngờ được, từ những hội nghị OWASP tới tận đây, và rất vui được gặp lại bạn. Ami đáp rằng anh nhớ, đó là một lần rất vui.
Nguồn và liên kết 11 nguồn
- Tên gốc: Cyberattacks Used to Take Months. AI Can Do It in Minutes.
- Sự kiện: YouTube
- Video gốc: https://www.youtube.com/watch?v=PbD9pVXxsYM youtube.com
- Kênh YouTube a16z (Ami Luttwak, Zane Lackey & Sarah Wang): youtube.com/channel/UC9cn0TuPq4dnbTY-CBsm8XA youtube.com
- Wiz Blog, "PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet" (bài ngày 21/10/2026; trang ghi PHP chạy 70% website trên thế giới và cảm ơn Calif cùng OpenAI về việc phát hiện, phối hợp và kiểm tra bản patch; đọc ngày 16/11/2026): wiz.io/blog/php2shell-php-rce wiz.io
- Wiz Blog, "PHP2Shell: Exploitation Attempts and Remediation Trends" (bài ngày 27/10/2026, đọc ngày 16/11/2026): wiz.io/blog/php2shell-exploitation-so-far wiz.io
- Wiz Blog, "Black October for AI Developer Platforms" (bài ngày 30/10/2026, mở đầu bằng việc ít nhất chín AI Developer Platform đã công bố sự cố trong tháng và được cập nhật thêm sau đó; đọc ngày 16/11/2026): wiz.io/blog/black-october-for-ai-developer-platforms wiz.io
- Wiz Blog, "The Rise of Agentic Attacks: What They Look Like, and Where They're Headed" (bài ngày 29/10/2026, được dẫn trong phần mô tả video; đọc ngày 16/11/2026): wiz.io/blog/the-rise-of-agentic-attacks wiz.io
- Wiz Blog, "From Reactive to Proactive: Empowering SOC Teams with the Wiz Red and Blue Agents" (bài ngày 02/11/2026 về Red Agent và Blue Agent; đọc ngày 16/11/2026): wiz.io/blog/soc-alerts-red-and-blue-agents wiz.io
- Wiz Blog, "From Phishing to LLMjacking: Threat Actors Targeting Cloud Billing Accounts for LLM Usage" (bài ngày 20/10/2026, đọc ngày 16/11/2026): wiz.io/blog/from-phishing-to-llmjacking wiz.io
- Trang Scan for Good của Wiz, mô tả sáng kiến dùng AI để tìm và giúp sửa các exposure nghiêm trọng ở dịch vụ công, hạ tầng trọng yếu và tổ chức phi lợi nhuận (đọc ngày 16/11/2026): wiz.io/scan-for-good wiz.io
Related talks
Barrett Lyon và DoxxNet: dựng lại Internet quanh privacy
Joel de la Garza & Barrett Lyon · a16z · 45 min
Barrett Lyon kể vì sao anh xây DoxxNet: mạng mesh riêng, P2P không server ở giữa, hạ tầng và AI tự chạy, chống tracking (video đăng 01/10/2026).
Jeetu Patel và cách vận hành Cisco như startup lớn nhất thế giới
Jeetu Patel & Jared Friedman · Y Combinator · 43 min
Jeetu Patel kể cách Cisco đưa AI vào 32.000 kỹ sư, hạ tầng mạng cho data center AI, vì sao anh không nghĩ đang xây thừa, và bài học từ đời mình.
Agentic commerce: vì sao chiếc ví của bạn sắp thay đổi
Terry Angelos & Alex Rampell · a16z · 51 min
Terry Angelos (VGS) và Alex Rampell nói về payment credential, agentic token, wallet wars, chargeback và merchant khi AI agent tự mua hàng.